

Authentifiez l'API du fournisseur
Activez l'accès à distance du fournisseur et utilisez un UUID de fournisseur ainsi qu'un jeton d'accès limité pour les demandes de catalogue et de tarification.
Sur cette page
L'API du fournisseur gère le catalogue et les tarifs du compte fournisseur. Créez ses accréditations dans les Paramètres du fournisseur. Ces accréditations sont distinctes des clés API d'inférence et des jetons créés pour un appareil individuel.
Créer un accès#
- Sélectionnez l'espace de travail propriétaire du fournisseur dans la Console.
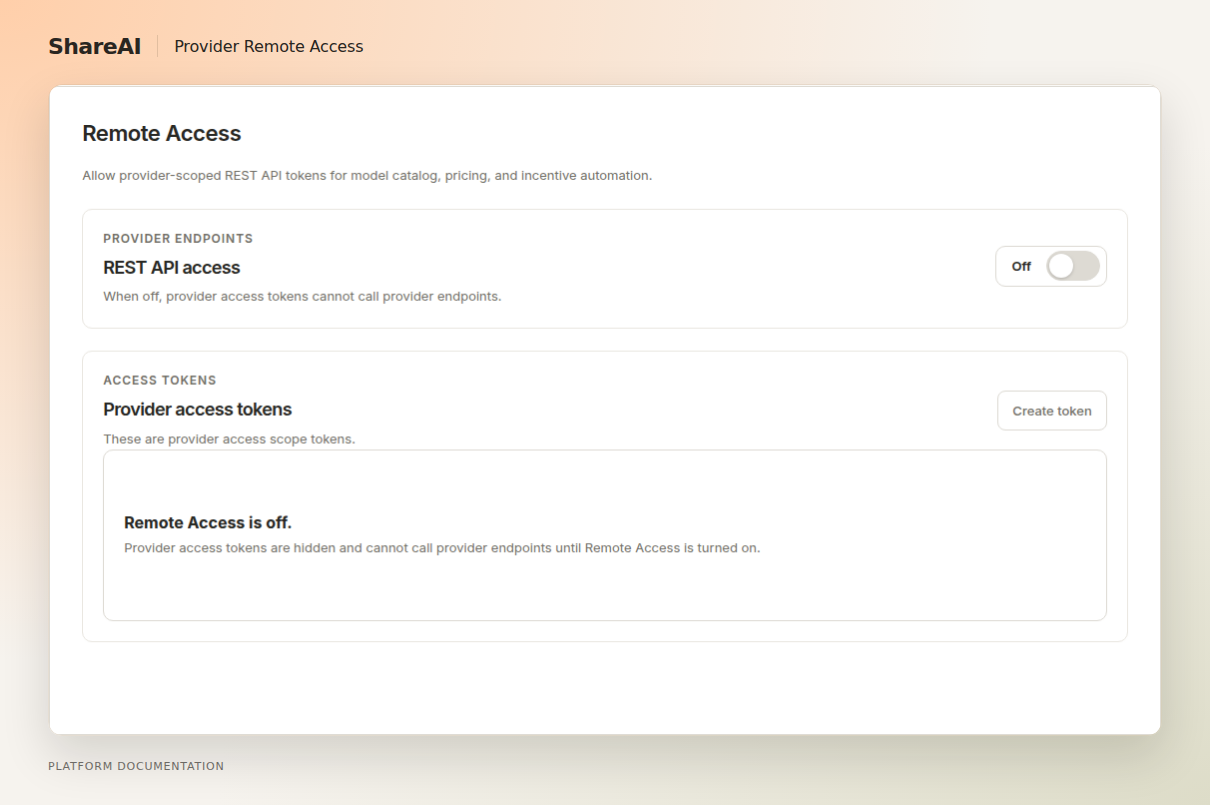
- Ouvrez les paramètres du fournisseur et activez Accès à distance.
- Créez un jeton d'accès nommé pour le fournisseur et enregistrez le secret en toute sécurité.
- Utilisez l'UUID du fournisseur comme nom d'utilisateur HTTP Basic et le jeton comme mot de passe.
https://api.shareai.now/api/v1/console/providerVérifiez l'accès au niveau du fournisseur.
- URL de base
https://api.shareai.now- Authentification
- HTTP Basic : UUID du fournisseur et jeton d'accès du fournisseur
- Portée requise
provider_models:read
cURL
curl --fail-with-body --request GET \
  "https://api.shareai.now/api/v1/console/provider" \
  -u "$PROVIDER_UUID:$PROVIDER_ACCESS_TOKEN"
Python
import json
import os
import urllib.request
import base64

credentials = os.environ["PROVIDER_UUID"] + ":" + os.environ["PROVIDER_ACCESS_TOKEN"]
headers = {"Authorization": "Basic " + base64.b64encode(credentials.encode()).decode()}
request = urllib.request.Request('https://api.shareai.now/api/v1/console/provider', headers=headers, method='GET')
with urllib.request.urlopen(request, timeout=60) as response:
    print(json.load(response))
TypeScript
const url = "https://api.shareai.now/api/v1/console/provider";
const credentials = `${process.env.PROVIDER_UUID}:${process.env.PROVIDER_ACCESS_TOKEN}`;
const headers: Record = {
  Authorization: `Basic ${Buffer.from(credentials).toString("base64")}`,
};
const response = await fetch(url, { method: "GET", headers });
if (!response.ok) throw new Error(`${response.status}: ${await response.text()}`);
console.log(await response.json());
Scopes nommés#
| Portée | Opérations autorisées |
|---|---|
provider_models:read | Lire le résumé du fournisseur, le catalogue, les détails des modèles et les informations de règlement autorisées. |
provider_models:write | Mettre à jour les tarifs des modèles autorisés et la configuration de partage/catalogue de secours autorisée. |
provider_incentives:write | Modifier les paramètres d'incitation du fournisseur sur leur route prise en charge. |
Les scopes sont vérifiés pour la route et la méthode HTTP. Le jeton de fournisseur actuellement émis expose ses scopes configurés ; un jeton ne confère jamais la propriété d'un autre fournisseur. Gardez à l'esprit l'état activé et le statut du jeton lors du diagnostic d'une réponse 403.
Le contrôle des appareils est une autre couche#
Démarrer ou arrêter un appareil nécessite un jeton créé pour cette relation avec l'appareil. Activer l'accès à distance du fournisseur est une condition préalable, mais un jeton de catalogue de fournisseur seul n'est pas une accréditation de contrôle des appareils. Continuez avec Authentification de l'API des appareils.
Révoquer l'accès#
Révoquez un jeton lorsqu'une automatisation n'en a plus besoin. Supprimer ou révoquer le jeton d'une intégration permet de retirer cette intégration sans remplacer les jetons non liés. Désactiver l'accès à distance désactive le chemin d'accès à distance de ce fournisseur.
Dernière mise à jour le 15 septembre 2026