

تسجيل تطبيق لـ OAuth
أنشئ تطبيق Builder، وقم بتكوين عميل SSO الخاص به، وسجل عناوين URL الدقيقة لإعادة التوجيه HTTPS، وقم بإعداد تفويض الحساب باستخدام PKCE.
في هذه الصفحة
استخدم عميل OAuth للتطبيق عندما يجب على العملاء تسجيل الدخول باستخدام ShareAI واختيارياً تفويض الاستدلال ضد حسابهم الشخصي أو حساب المؤسسة. يحتاج كل تكامل تطبيق إلى عميل مهيأ خاص به وعنوان إعادة توجيه.
أنشئ التطبيق#
- قم بتسجيل الدخول إلى وحدة التحكم وحدد مساحة العمل التي تمتلك برنامج Builder الخاص بك.
- فتح الباني وقم بإنشاء أو تحديد تطبيقك. أكمل تفاصيل التطبيق وإعداد العمل.
- افتح تكوين SSO للتطبيق وأنشئ عميلًا سريًا.
- قم بتعيين عنوان التطبيق، الشعار، عناوين URL الدقيقة لإعادة التوجيه HTTPS، الشروط، الخصوصية ووجهة حذف البيانات. احفظ التكوين.
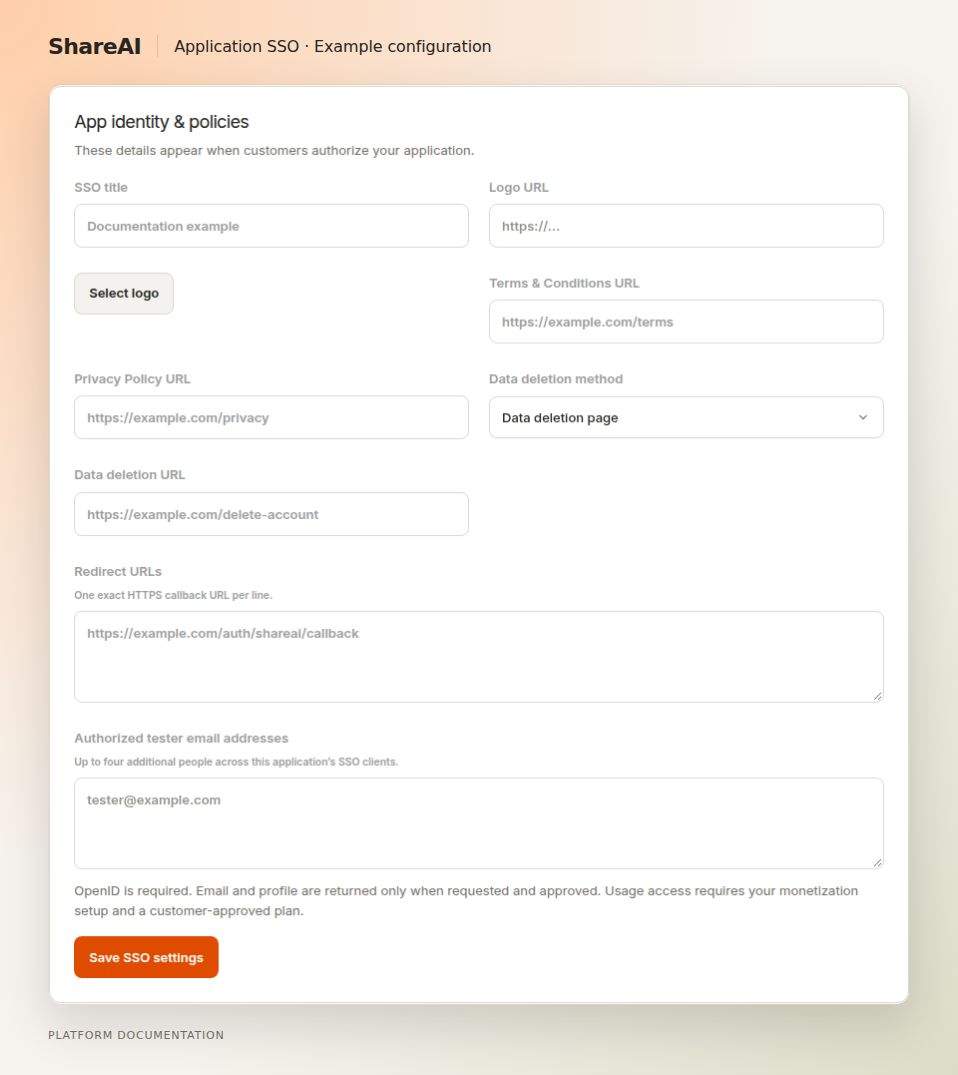
قم بتخزين بيانات اعتماد العميل#
احتفظ بمعرف العميل والسر في الخلفية الخاصة بك. يستخدم تدفق Builder المُدار الحالي عميلًا سريًا وPKCE S256 معًا. يحتاج التطبيق المستند إلى المتصفح إلى خلفية تقوم بتنفيذ تبادل الرموز؛ إرسال السر في JavaScript الواجهة الأمامية ليس بديلاً مدعومًا.
استخدم عمليات إعادة التوجيه الدقيقة#
للنموذج redirect_uri المرسل أثناء التفويض وتبادل الرموز يجب أن يتطابق مع إعادة التوجيه المسجلة. استخدم عناوين URL المسجلة لإعادة التوجيه المنفصلة أو العملاء المنفصلين للتطوير والإنتاج. تعامل مع الفواصل المائلة النهائية والاختلافات في المسار على أنها ذات أهمية.
افصل الهوية عن إذن الاستدلال#
طلب openid لتسجيل الدخول. أضف profile أو email فقط عند الحاجة. قم بتكوين تحقيق الدخل بناءً على الاستخدام وخطة استخدام منشورة قبل طلب surcharge للاستدلال الممول من الحساب.
اختبر قبل النشر#
يقتصر الوصول إلى الاختبار على إعدادات المختبر الخاصة بالتطبيق. يمكن أن يستهلك الاختبار أرصدة حقيقية عندما يتم تشغيل طلب استدلال مصرح به. تحقق من المستخدمين، الحدود والتحذيرات المعروضة في وحدة التحكم قبل الاختبار.
الخطوة التالية#
آخر تحديث سبتمبر 15, 2026