

Registrieren Sie eine Anwendung für OAuth
Erstellen Sie eine Builder-Anwendung, konfigurieren Sie deren SSO-Client, registrieren Sie exakte HTTPS-Callback-URLs und bereiten Sie die Kontoautorisierung mit PKCE vor.
Auf dieser Seite
Verwenden Sie einen OAuth-Client für Anwendungen, wenn Kunden sich bei ShareAI anmelden und optional Inferenz für ihr persönliches oder Organisationskonto autorisieren sollen. Jede Anwendungsintegration benötigt ihren eigenen konfigurierten Client und Callback.
Erstellen Sie die Anwendung#
- Melden Sie sich bei Console an und wählen Sie den Arbeitsbereich aus, der Ihr Builder-Programm besitzt.
- Öffnen Ersteller und erstellen oder wählen Sie Ihre Anwendung aus. Vervollständigen Sie die Details und die geschäftliche Einrichtung der Anwendung.
- Öffnen Sie die SSO Konfiguration der Anwendung und erstellen Sie einen vertraulichen Client.
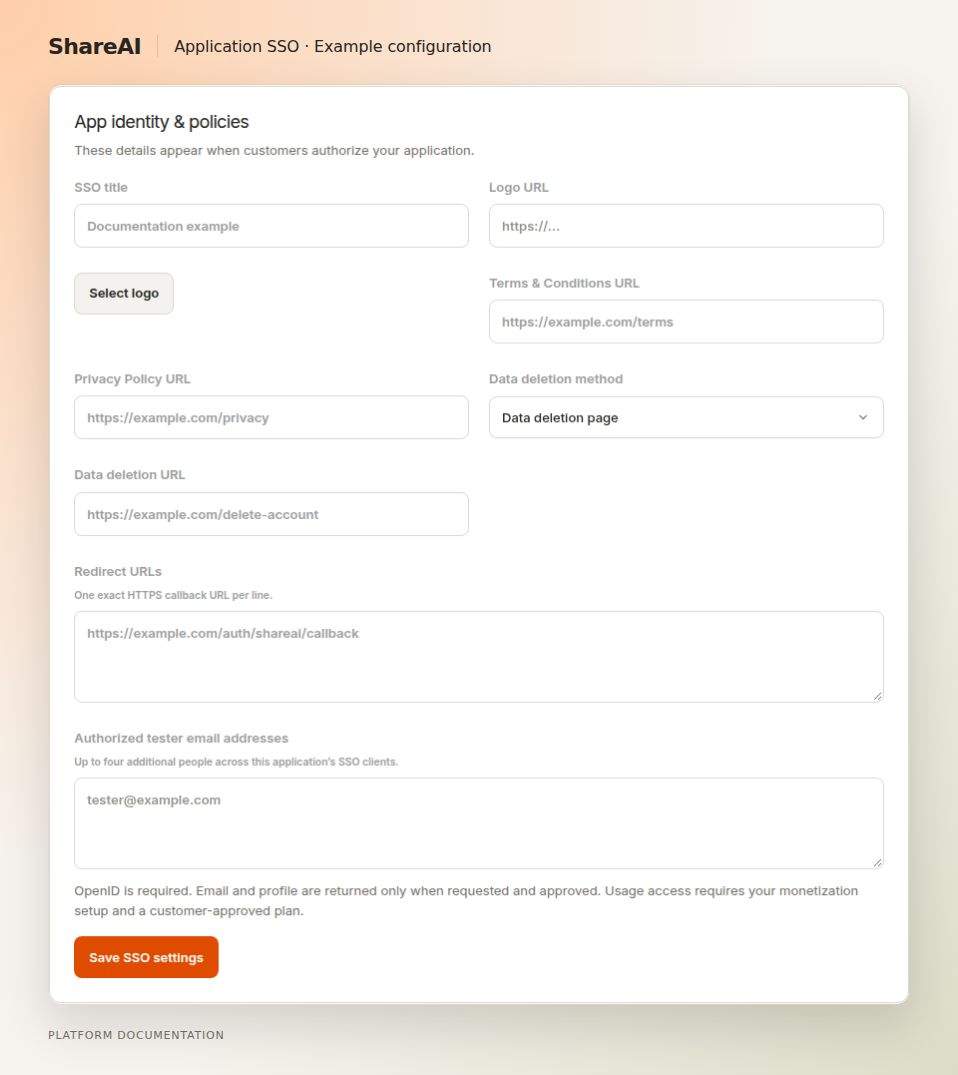
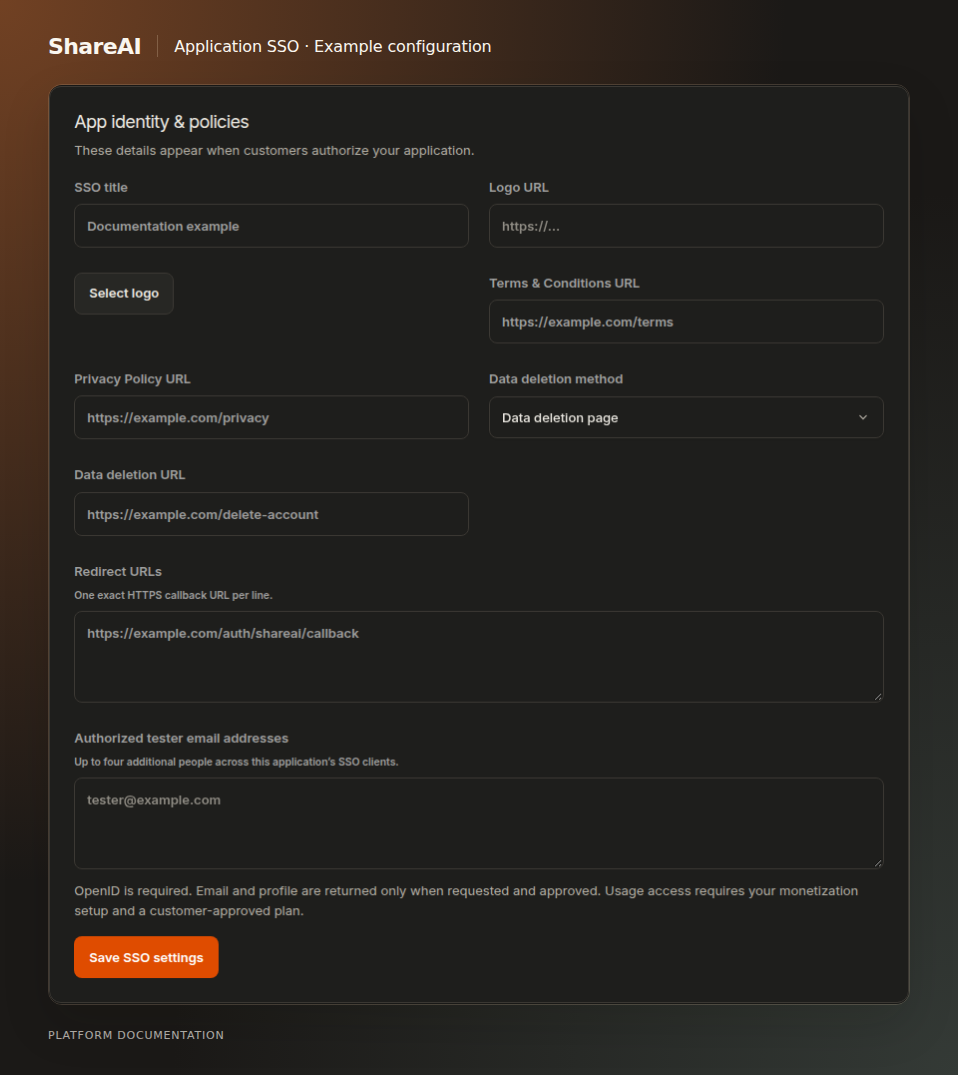
- Legen Sie den App-Titel, das Logo, exakte HTTPS-Weiterleitungs-URLs, die Nutzungsbedingungen, die Datenschutzrichtlinie und das Ziel für die Datenlöschung fest. Speichern Sie die Konfiguration.
Speichern Sie die Client-Anmeldedaten#
Bewahren Sie die Client-ID und das Geheimnis in Ihrem Backend auf. Der aktuelle verwaltete Builder-Flow verwendet einen vertraulichen Client und S256 PKCE zusammen. Eine reine Browser-App benötigt ein Backend, das den Token-Austausch durchführt; das Geheimnis im Frontend-JavaScript zu versenden, ist kein unterstützter Ersatz.
Verwenden Sie exakte Weiterleitungen#
Das redirect_uri während der Autorisierung und des Token-Austauschs gesendet werden, müssen mit der registrierten Weiterleitung übereinstimmen. Verwenden Sie separate registrierte Callback-URLs oder separate Clients für Entwicklung und Produktion. Behandeln Sie abschließende Schrägstriche und Pfadunterschiede als bedeutsam.
Trennen Sie Identität von Inferenzberechtigung#
Anfordern openid für die Anmeldung. Fügen Sie profile oder email nur hinzu, wenn erforderlich. Konfigurieren Sie eine nutzungsbasierte Monetarisierung und einen veröffentlichten Nutzungsplan, bevor Sie surcharge für kontofinanzierte Inferenz anfordern.
Testen Sie vor der Veröffentlichung#
Der Testzugriff ist durch die Testereinstellungen der Anwendung eingeschränkt. Tests können dennoch echte Credits verbrauchen, wenn eine autorisierte Inferenzanfrage ausgeführt wird. Überprüfen Sie die Benutzer, Limits und Warnungen, die in Console vor dem Testen angezeigt werden.
Nächster Schritt#
Zuletzt aktualisiert am 15. September 2026