

OAuth用のアプリケーションを登録する
ビルダーアプリケーションを作成し、そのSSOクライアントを設定し、正確なHTTPSコールバックURLを登録し、PKCEを使用してアカウント認証を準備します。
このページについて
顧客がShareAIでサインインし、必要に応じて個人または組織アカウントに対する推論を承認する場合、アプリケーションOAuthクライアントを使用してください。各アプリケーション統合には独自の設定済みクライアントとコールバックが必要です。
アプリケーションを作成する#
- コンソールにサインインし、ビルダープログラムを所有するワークスペースを選択します。
- 開く ビルダー アプリケーションを作成または選択し、アプリケーションの詳細とビジネス設定を完了します。
- アプリケーションの SSO 設定を開き、機密クライアントを作成します。
- アプリタイトル、ロゴ、正確なHTTPSリダイレクトURL、利用規約、プライバシー、データ削除先を設定します。設定を保存してください。
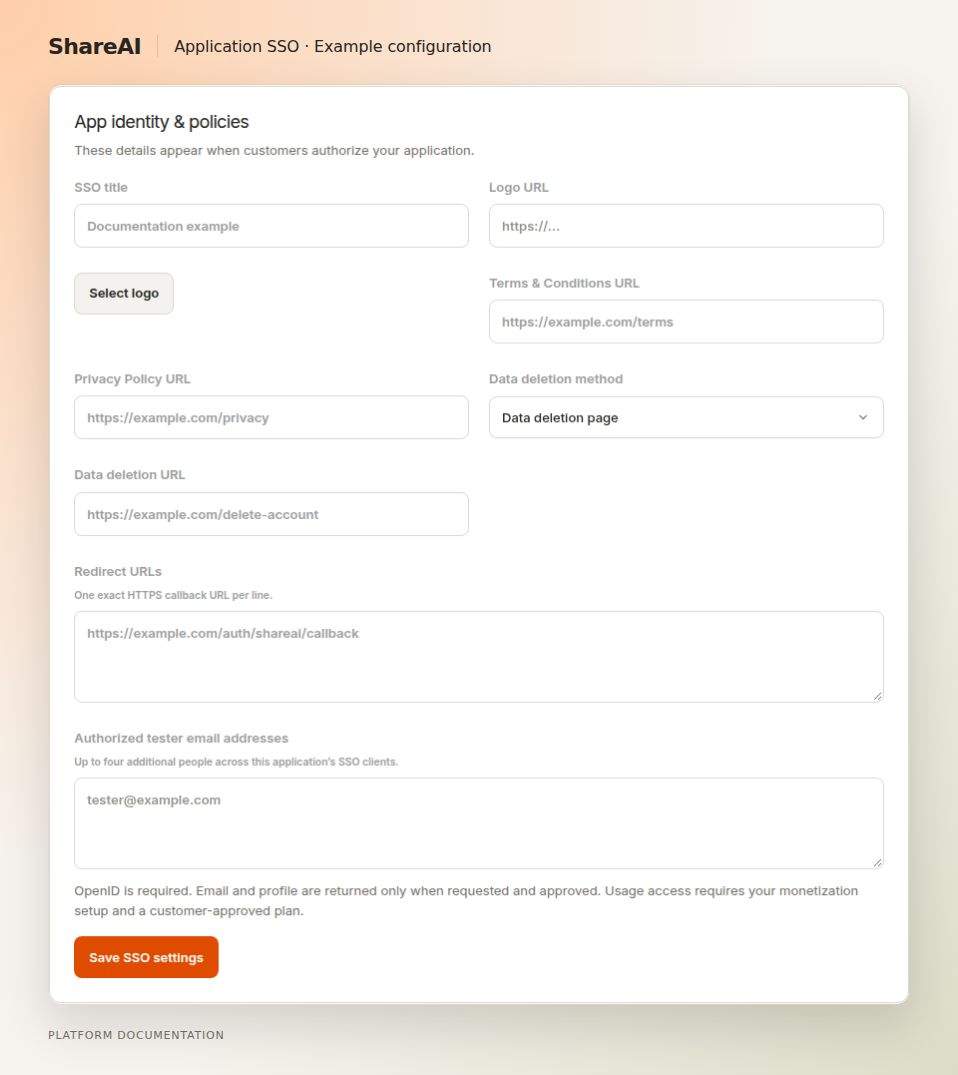
クライアント資格情報を保存する#
クライアントIDと秘密をバックエンドに保持してください。現在の管理されたビルダーフローでは、機密クライアントとS256 PKCEを一緒に使用します。ブラウザ専用アプリには、トークン交換を実行するバックエンドが必要です。フロントエンドJavaScriptで秘密を送信することはサポートされていません。
正確なリダイレクトを使用する#
モデルがスムーズに動作する redirect_uri 認証およびトークン交換中に送信されるリダイレクトは登録済みのものと一致する必要があります。開発と本番用に別々の登録済みコールバックURLまたはクライアントを使用してください。末尾のスラッシュやパスの違いを意味のあるものとして扱ってください。
アイデンティティと推論許可を分離する#
サインインのリクエスト openid 必要な場合のみ追加してください。 profile または email 使用ベースの収益化と公開された使用プランを設定した後にのみ、アカウント資金による推論をリクエストしてください。 surcharge テストアクセスはアプリケーションのテスター設定によって制限されます。認可された推論リクエストが実行されると、テストでも実際のクレジットを消費する可能性があります。テスト前にコンソールでユーザー、制限、警告を確認してください。
公開前にテストする#
PKCEを使用した認可コードを実装する.
次のステップ#
最終更新日 2026年9月15日