

アプリケーションをテストして公開する
Builder アプリケーションを利用可能にする前に、ShareAI サインイン、OAuth トークン処理、モデルアクセス、および顧客同意を確認してください。
このページについて
顧客の全体的な利用体験をテストする#
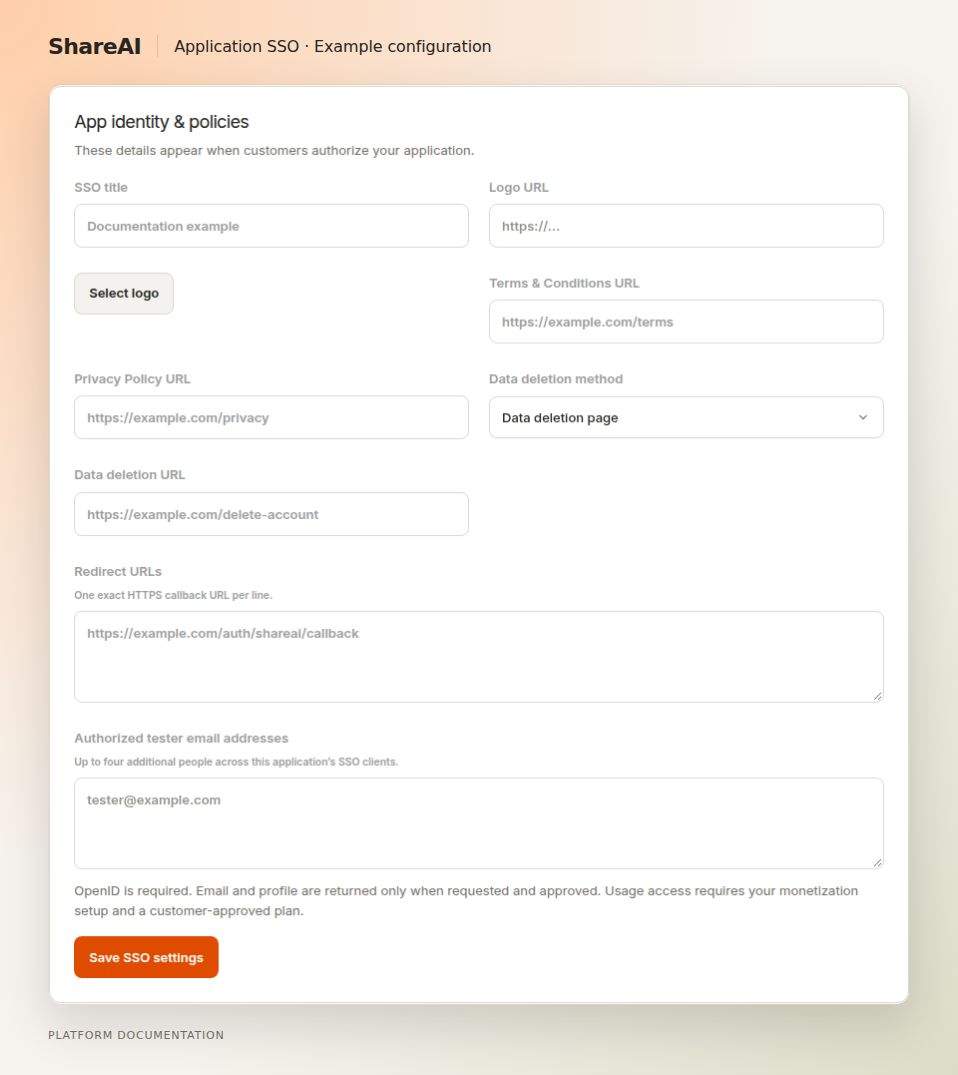
- サインアウト状態のブラウザから開始し、ShareAI 認証リダイレクトに従ってください。
- アプリケーションタイトル、ポリシーリンク、要求されたスコープ、および選択された個人または組織アカウントを確認してください。
- 同意の承認とキャンセルの両方を処理します。
- バックエンドでトークン交換を完了し、返されたIDを確認します。
- 小規模な認可済みチャットリクエストを実行し、使用状況が意図したアカウントに反映されていることを確認します。
トークンライフサイクルをテストする#
有効期限と単一のリフレッシュ操作を実行し、置き換えられたリフレッシュトークンを保存し、同時にアプリリクエストが同じトークンを2回リフレッシュしないようにします。切断と再接続をテストし、顧客が承認を適切に取り消せるようにします。
運用上の障害をテストする#
- モデルやプロバイダーのアクセスが間違っている場合、実行可能なエラーが発生します。
- 429レスポンスはRetry-Afterを尊重し、再試行回数に制限があります。
- 503レスポンスは一時的な利用不可として提示されます。
- 中断されたストリームは未完了としてマークされます。
- 承認が取り消された場合、無限リフレッシュループではなく再接続が行われます。
価格設定とポリシーを確認する#
同意画面が意図した公開プランと現在のアプリケーションポリシーを反映していることを確認します。承認管理者の個人的なクレームが返されると仮定せず、組織の承認をテストします。
コンソールを通じて公開する#
アプリケーションの現在のレビューと公開ワークフローを完了します。本番用コールバックURL、サーバー保持の資格情報、許可されたユーザー、設定された制限を再確認します。テストと本番の設定を識別可能に保ち、顧客が間違ったコールバックに送られないようにします。
参考文献#
最終更新日 2026年9月15日