

アプリケーションSSOを設定する
ShareAI Builderアプリケーションの機密SSOクライアント、コールバックURL、同意ブランディング、テストアクセスを設定する。
このページについて
SSOは顧客が選択したShareAIアカウントをアプリケーションに接続します。認証フローを統合する前にクライアントを設定し、顧客が正しいアプリケーションアイデンティティとポリシーリンクを確認できるようにしてください。
- Builderを開き、アプリケーションを選択する。
- SSO設定を開き、この統合用のクライアントを作成します。
- 明確なアプリケーションタイトルとロゴを設定します。
- 正確なHTTPSコールバックURLを登録し、利用規約、プライバシー、データ削除リンクまたは運営するコールバック先を追加します。
- クライアントシークレットをバックエンドに保存し、統合内でクライアントIDを設定します。
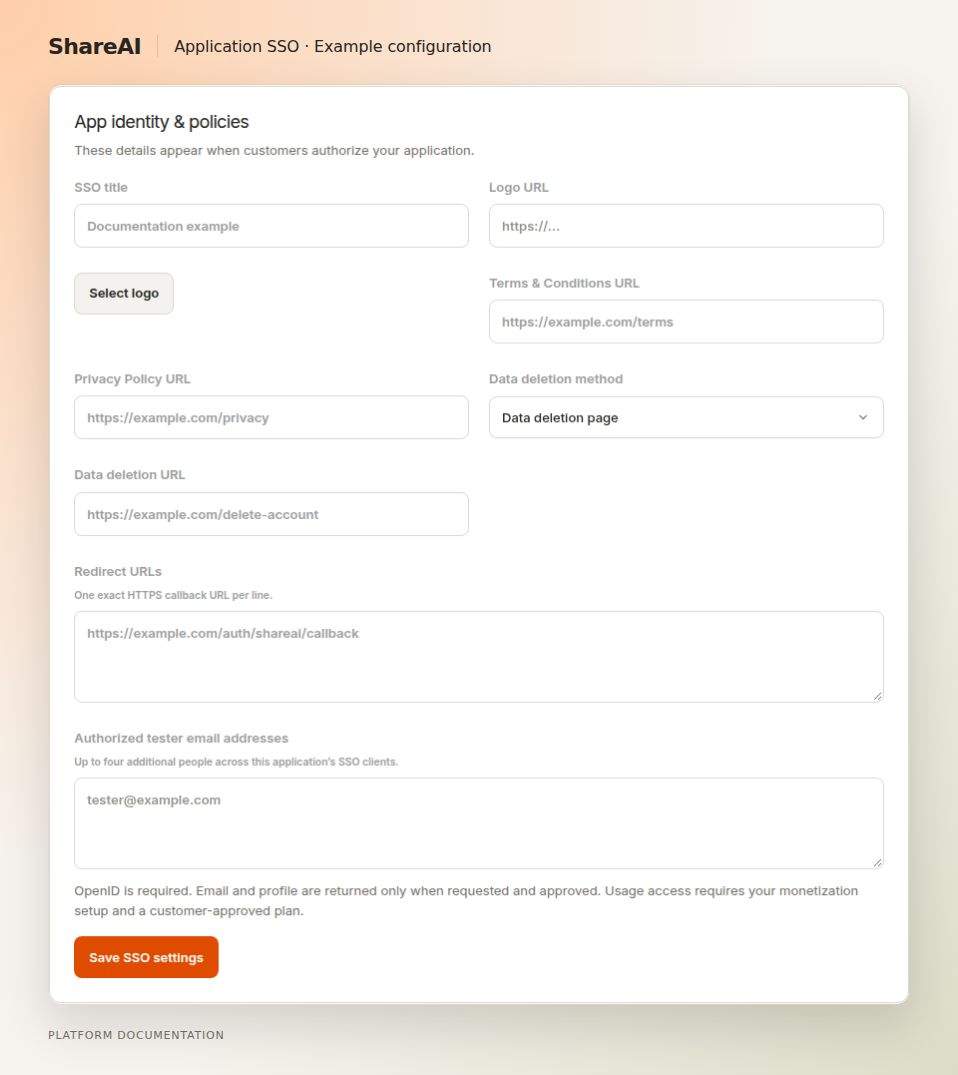
一つの統合、一つの明確なクライアントアイデンティティ#
アプリケーションは、Consoleワークフローがサポートする場合、独立したSSOクライアントをグループ化できます。認証情報とクライアントスコープのアカウント主体は独立したままです。一つのクライアントから別の統合への主体マッピングを共有しないでください。
スコープを選択する#
サインインには、 openid 必要なプロファイル/メールクレームのみをリクエストしてください。顧客が資金提供する推論にはさらに、 surcharge 適用可能な承認済み使用プランが必要です。
テストアクセス#
アプリケーションが未公開の間は、設定されたテスターを使用してください。Consoleに表示される現在のグループ制限に従ってください。テスト認証とリクエストは実際の操作です。テストラベルは無料使用の保証ではありません。
サーバーに実装する#
PKCEを使用した認可コード にはリダイレクト、コールバックチェック、トークン交換が含まれます。 スコープ 顧客が承認する内容を説明します。
最終更新日 2026年9月15日