

I-configure ang application SSO
I-set up ang confidential SSO client, callback URLs, consent branding, at testing access ng ShareAI Builder application.
Sa pahinang ito
Ang SSO ay kumokonekta sa napiling ShareAI account ng customer sa iyong aplikasyon. I-configure ang client bago i-integrate ang authorization flow upang makita ng customer ang tamang application identity at mga link ng polisiya.
- Buksan ang Builder at piliin ang iyong aplikasyon.
- Buksan ang SSO configuration at gumawa ng client para sa integrasyong ito.
- Magtakda ng malinaw na pamagat ng aplikasyon at logo.
- Irehistro ang eksaktong HTTPS callback URLs at idagdag ang Mga Tuntunin, Privacy, at isang link o callback destination para sa pagbura ng data na iyong pinapatakbo.
- I-save ang client secret sa backend at i-configure ang client ID sa iyong integrasyon.
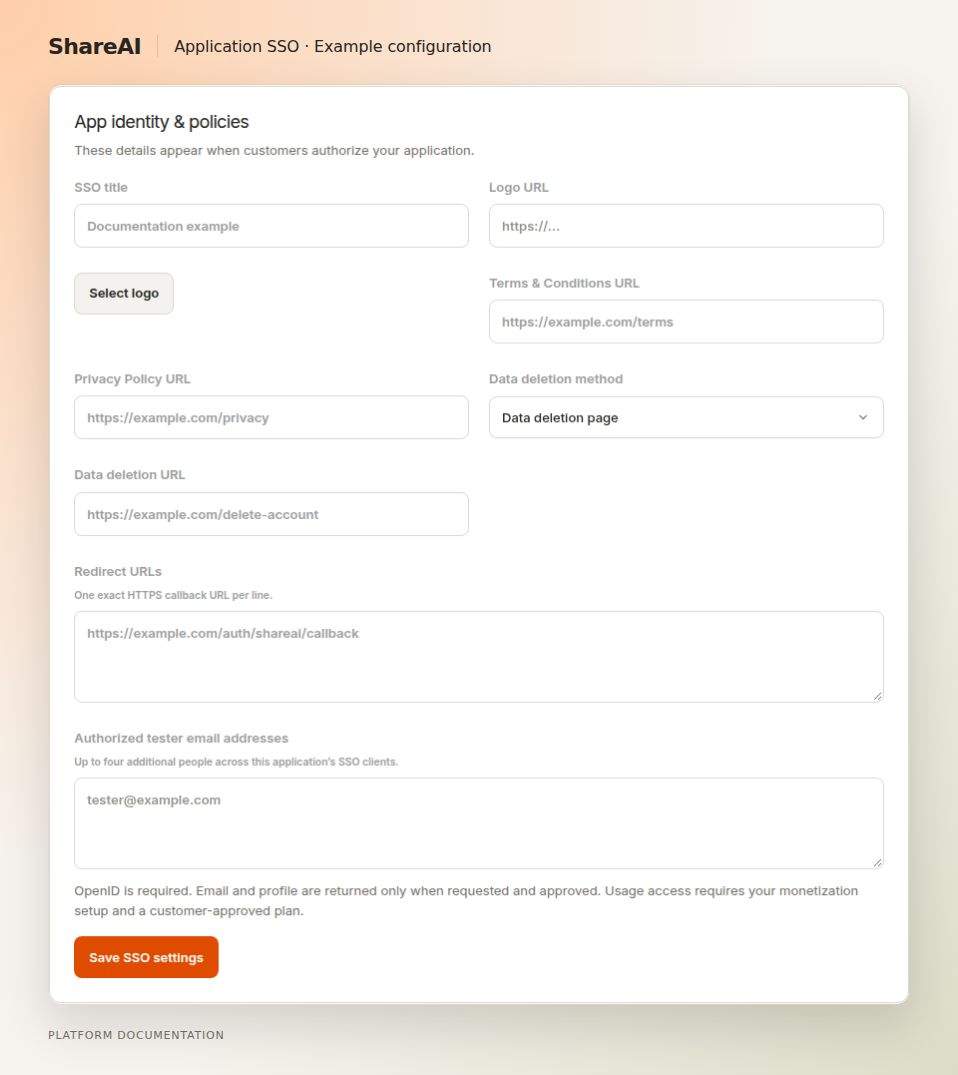
Isang integration, isang malinaw na client identity#
Maaaring maggrupo ang isang aplikasyon ng mga independiyenteng SSO client kung sinusuportahan ito ng Console workflow. Ang mga kredensyal at client-scoped account subjects ay nananatiling independiyente. Huwag magbahagi ng subject mapping mula sa isang client sa ibang integrasyon.
Pumili ng saklaw#
Para sa pag-sign-in, humiling openid at tanging ang profile/email claims na kailangan mo. Ang inference na pinondohan ng customer ay karagdagang nangangailangan surcharge at ang naaangkop na tinanggap na usage plan.
Pagsubok ng access#
Gamitin ang mga configured testers ng aplikasyon habang hindi pa ito nai-publish. Sundin ang kasalukuyang limitasyon ng grupo na ipinapakita sa Console. Ang mga testing authorizations at requests ay tunay na operasyon; ang testing label ay hindi pangako ng libreng paggamit.
Ipatupad sa iyong server#
Ang authorization code na may PKCE ay kasama ang redirect, callback checks, at token exchange. Mga Saklaw ipinaliwanag kung ano ang inaaprubahan ng mga customer.
Huling na-update noong Setyembre 15, 2026