

Uygulama SSO'sunu yapılandırın
Bir ShareAI Builder uygulamasının gizli SSO istemcisini, geri çağırma URL'lerini, onay markasını ve test erişimini ayarlayın.
Bu sayfada
SSO, bir müşterinin seçilen ShareAI hesabını uygulamanıza bağlar. Müşterinin doğru uygulama kimliğini ve politika bağlantılarını görmesi için istemciyi yetkilendirme akışını entegre etmeden önce yapılandırın.
- Builder'ı açın ve uygulamanızı seçin.
- SSO yapılandırmasını açın ve bu entegrasyon için istemci oluşturun.
- Net bir uygulama başlığı ve logo belirleyin.
- Tam HTTPS geri çağırma URL'lerini kaydedin ve İş Koşulları, Gizlilik ve işlettiğiniz bir veri silme bağlantısı veya geri çağırma hedefi ekleyin.
- İstemci gizli anahtarını arka uçta kaydedin ve istemci kimliğini entegrasyonunuza yapılandırın.
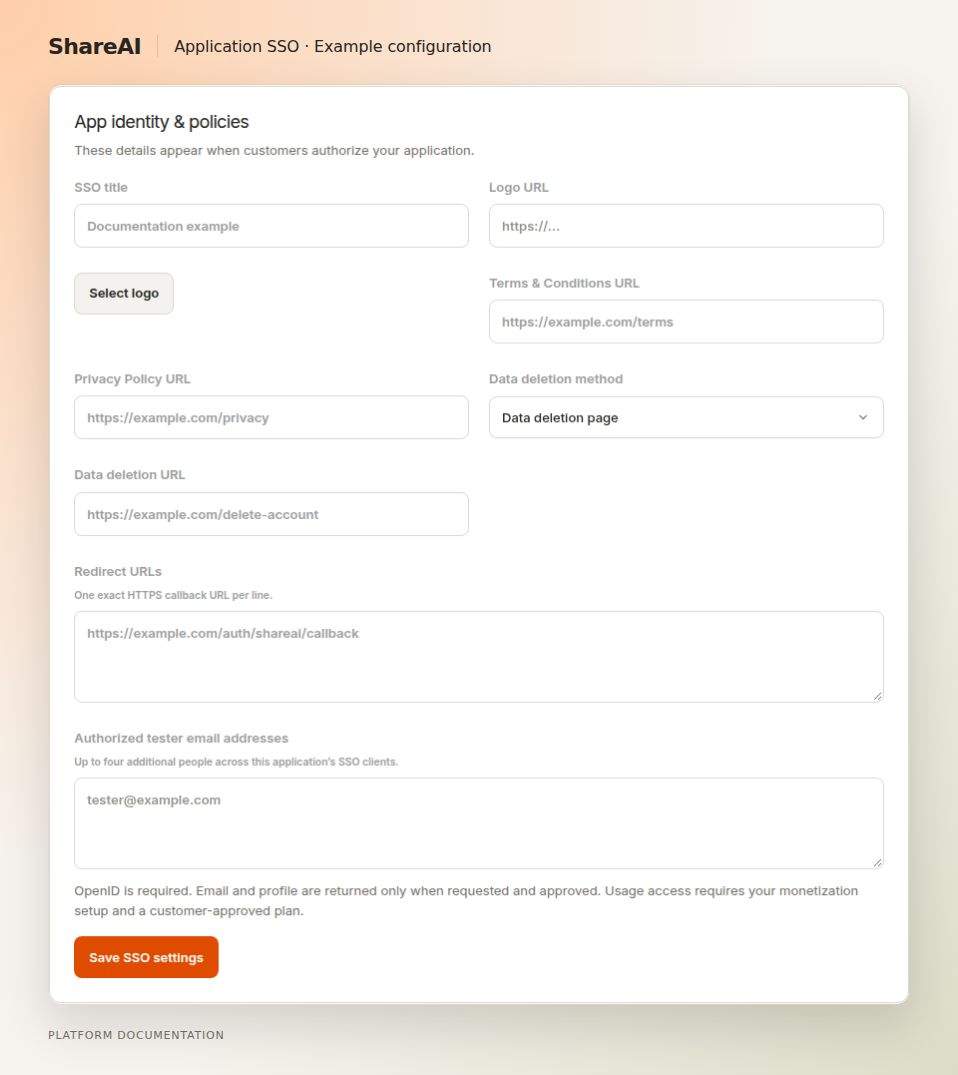
Bir entegrasyon, bir net müşteri kimliği#
Bir uygulama, Console iş akışının desteklediği durumlarda bağımsız SSO istemcilerini gruplandırabilir. Kimlik bilgileri ve istemciye özgü hesap konuları bağımsız kalır. Bir istemciden diğer bir entegrasyona konu eşlemesi paylaşmayın.
Kapsamı seçin#
Oturum açma için, openid yalnızca ihtiyaç duyduğunuz profil/e-posta taleplerini isteyin. Müşteri tarafından finanse edilen çıkarım ayrıca surcharge ve geçerli kabul edilen kullanım planını gerektirir.
Test erişimi#
Uygulama yayımlanmamışken yapılandırılmış test kullanıcılarını kullanın. Console'da gösterilen mevcut grup sınırlarını takip edin. Test yetkilendirmeleri ve talepleri gerçek işlemlerdir; bir test etiketi ücretsiz kullanım vaadi değildir.
Sunucunuzda uygulayın#
PKCE ile yetkilendirme kodu yönlendirme, geri çağırma kontrolleri ve token değişimini içerir. Kapsamlar müşterilerin onayladıklarını açıklar.
Son güncelleme Eylül 15, 2026