

OAuth کے لیے ایک ایپلیکیشن رجسٹر کریں
ایک بلڈر ایپلیکیشن بنائیں، اس کے SSO کلائنٹ کو کنفیگر کریں، درست HTTPS کال بیک URLs رجسٹر کریں اور PKCE کے ساتھ اکاؤنٹ کی اجازت تیار کریں۔
اس صفحے پر
ایپلیکیشن OAuth کلائنٹ استعمال کریں جب صارفین کو ShareAI کے ساتھ سائن ان کرنا ہو اور اختیاری طور پر اپنے ذاتی یا تنظیمی اکاؤنٹ کے خلاف انفرنس کی اجازت دینی ہو۔ ہر ایپلیکیشن انٹیگریشن کے لیے اس کا اپنا کنفیگرڈ کلائنٹ اور کال بیک ضروری ہے۔
ایپلیکیشن بنائیں#
- کنسول میں سائن ان کریں اور وہ ورک اسپیس منتخب کریں جو آپ کے بلڈر پروگرام کا مالک ہو۔
- کھولیں بلڈر اور اپنی ایپلیکیشن بنائیں یا منتخب کریں۔ ایپلیکیشن کی تفصیلات اور کاروباری سیٹ اپ مکمل کریں۔
- ایپلیکیشن کا SSO کنفیگریشن کھولیں اور ایک خفیہ کلائنٹ بنائیں۔
- ایپ کا عنوان، لوگو، درست HTTPS ری ڈائریکٹ URLs، شرائط، پرائیویسی اور ڈیٹا ڈیلیشن کی منزل سیٹ کریں۔ کنفیگریشن محفوظ کریں۔
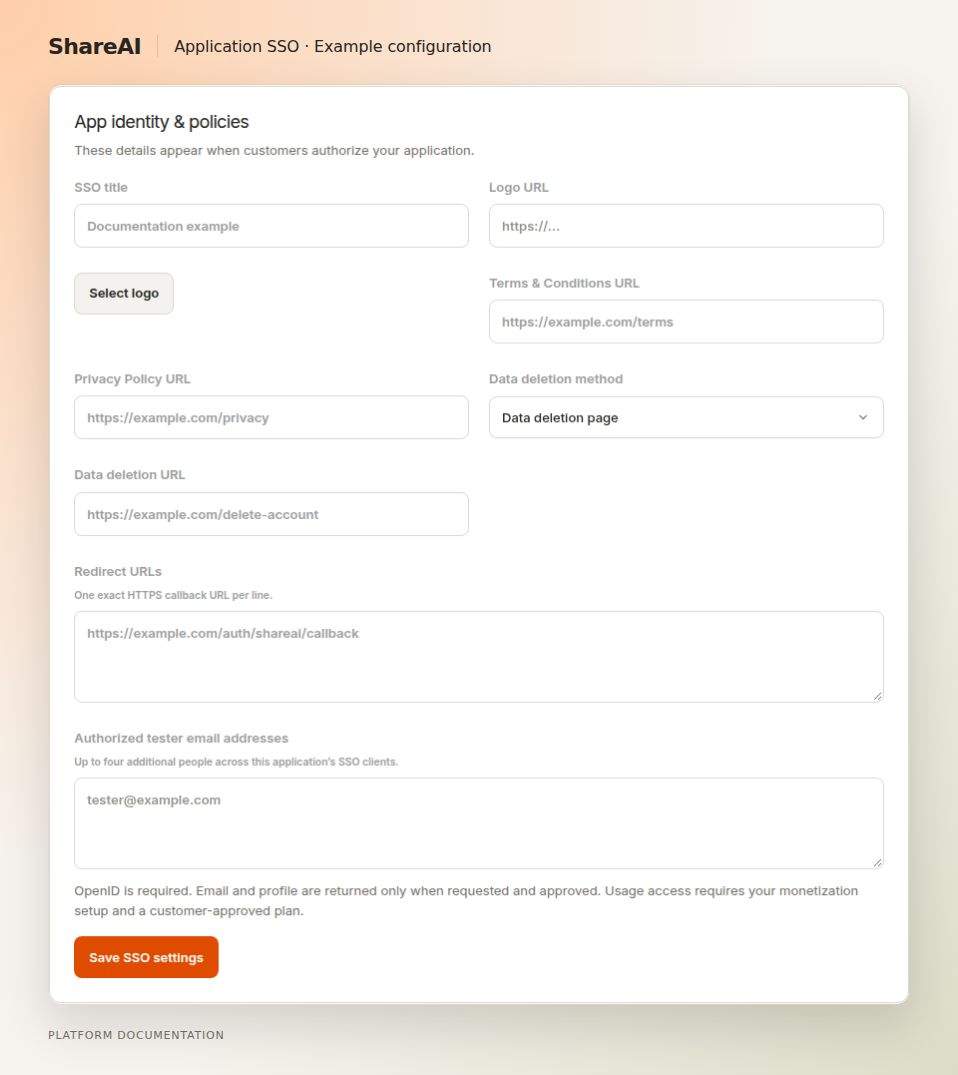
کلائنٹ اسناد کو محفوظ کریں#
کلائنٹ ID اور سیکریٹ کو اپنے بیک اینڈ پر رکھیں۔ موجودہ منیجڈ بلڈر فلو ایک خفیہ کلائنٹ اور S256 PKCE کو ایک ساتھ استعمال کرتا ہے۔ صرف براؤزر ایپ کو ایک بیک اینڈ کی ضرورت ہوتی ہے جو ٹوکن ایکسچینج انجام دے؛ فرنٹ اینڈ جاوا اسکرپٹ میں سیکریٹ بھیجنا ایک معاون متبادل نہیں ہے۔
درست ری ڈائریکٹس استعمال کریں#
ماڈل redirect_uri اجازت اور ٹوکن ایکسچینج کے دوران بھیجا گیا ری ڈائریکٹ رجسٹرڈ ری ڈائریکٹ سے میل کھانا چاہیے۔ ترقی اور پروڈکشن کے لیے علیحدہ رجسٹرڈ کال بیک URLs یا علیحدہ کلائنٹس استعمال کریں۔ ٹریلنگ سلیشز اور راستے کے فرق کو معنی خیز سمجھیں۔
شناخت کو انفرنس کی اجازت سے الگ کریں#
درخواست openid سائن ان کے لیے۔ شامل کریں profile یا email صرف جب ضرورت ہو۔ استعمال پر مبنی مونیٹائزیشن اور ایک شائع شدہ استعمال پلان کو کنفیگر کریں اس سے پہلے کہ درخواست کریں surcharge اکاؤنٹ سے فنڈڈ انفرنس کے لیے۔
اشاعت سے پہلے ٹیسٹ کریں#
ٹیسٹنگ رسائی ایپلیکیشن کے ٹیسٹر سیٹنگز کے ذریعے محدود ہے۔ ٹیسٹنگ پھر بھی حقیقی کریڈٹس خرچ کر سکتی ہے جب ایک مجاز انفرنس درخواست چلتی ہے۔ ٹیسٹنگ سے پہلے کنسول میں دکھائے گئے صارفین، حدود اور وارننگ کو چیک کریں۔
اگلا قدم#
آخری بار اپ ڈیٹ کیا گیا ستمبر 15, 2026