

Configurer l'accès à distance du fournisseur
Créez et révoquez des jetons d'accès fournisseur ShareAI et testez l'accès API au niveau du compte avant d'automatiser les modifications de modèle ou de tarification.
Sur cette page
Utilisez l'accès à distance du fournisseur pour une intégration qui lit votre catalogue de fournisseurs ou gère les tarifs autorisés. Commencez par une lecture pour vérifier les identifiants avant d'activer les écritures dans votre intégration.
- Sélectionnez l'espace de travail du fournisseur propriétaire.
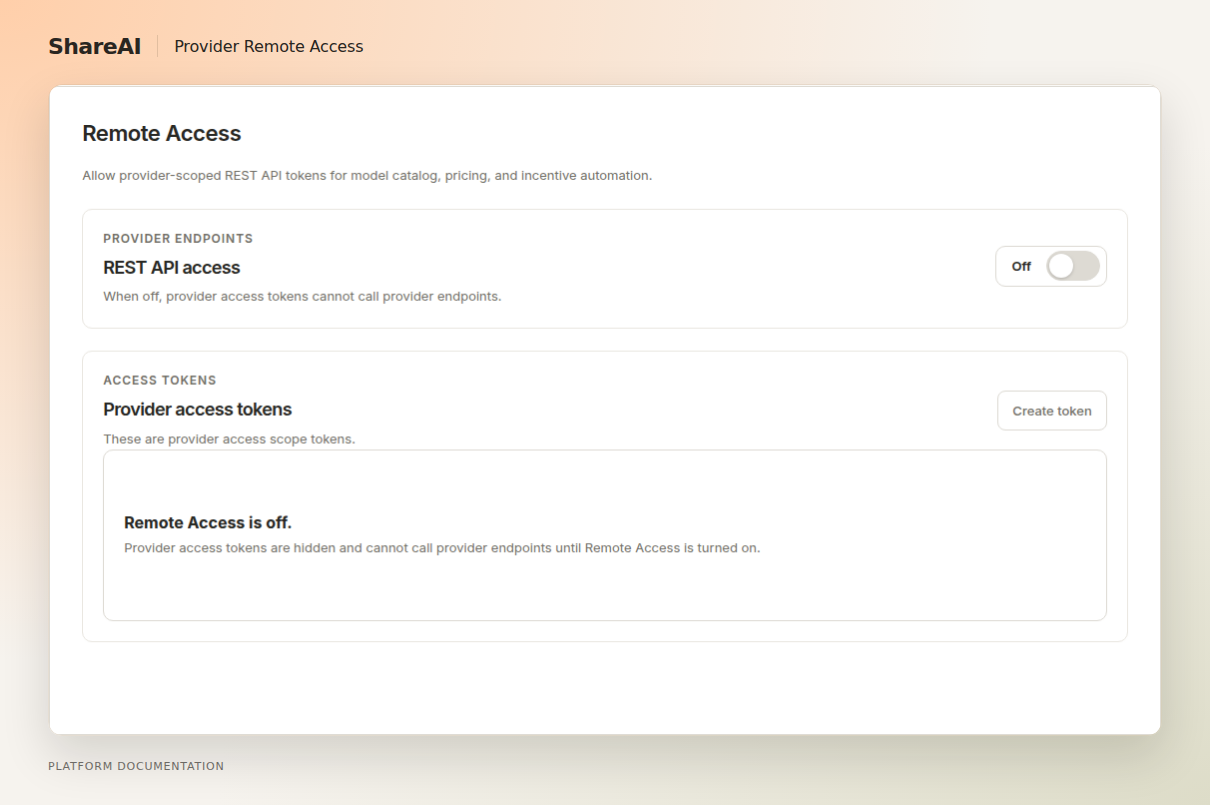
- Ouvrez les paramètres du fournisseur et activez l'accès à distance.
- Créez un jeton d'accès nommé pour l'intégration et enregistrez son UUID de fournisseur.
- Enregistrez le secret en toute sécurité ; ne le laissez pas dans un historique de commandes ou un document partagé.
- Appelez
GET /api/v1/provideren utilisant HTTP Basic et vérifiez le fournisseur retourné.
Connaître les autorisations#
Les jetons de fournisseur portent des portées nommées telles que provider_models:read et provider_models:write. Une vérification de portée est liée au point de terminaison et à la méthode. L'API vérifie toujours que le fournisseur authentifié possède ou peut gérer la ressource cible.
Retirer une intégration#
Révoquez son jeton dédié lorsqu'il n'est plus nécessaire. Si vous suspectez une exposition, révoquez rapidement et remplacez le secret affecté dans l'intégration. Consultez les informations disponibles sur la dernière utilisation au lieu de partager le jeton complet avec le support.
Les commandes des appareils nécessitent des identifiants d'appareil#
L'accès à distance du fournisseur est une condition préalable à l'automatisation des appareils, mais les jetons de fournisseur ne sont pas des jetons de contrôle des appareils. Ouvrez Contrôle à distance pour cette configuration.
Référence#
Dernière mise à jour le 15 septembre 2026