

プロバイダーリモートアクセスを設定する
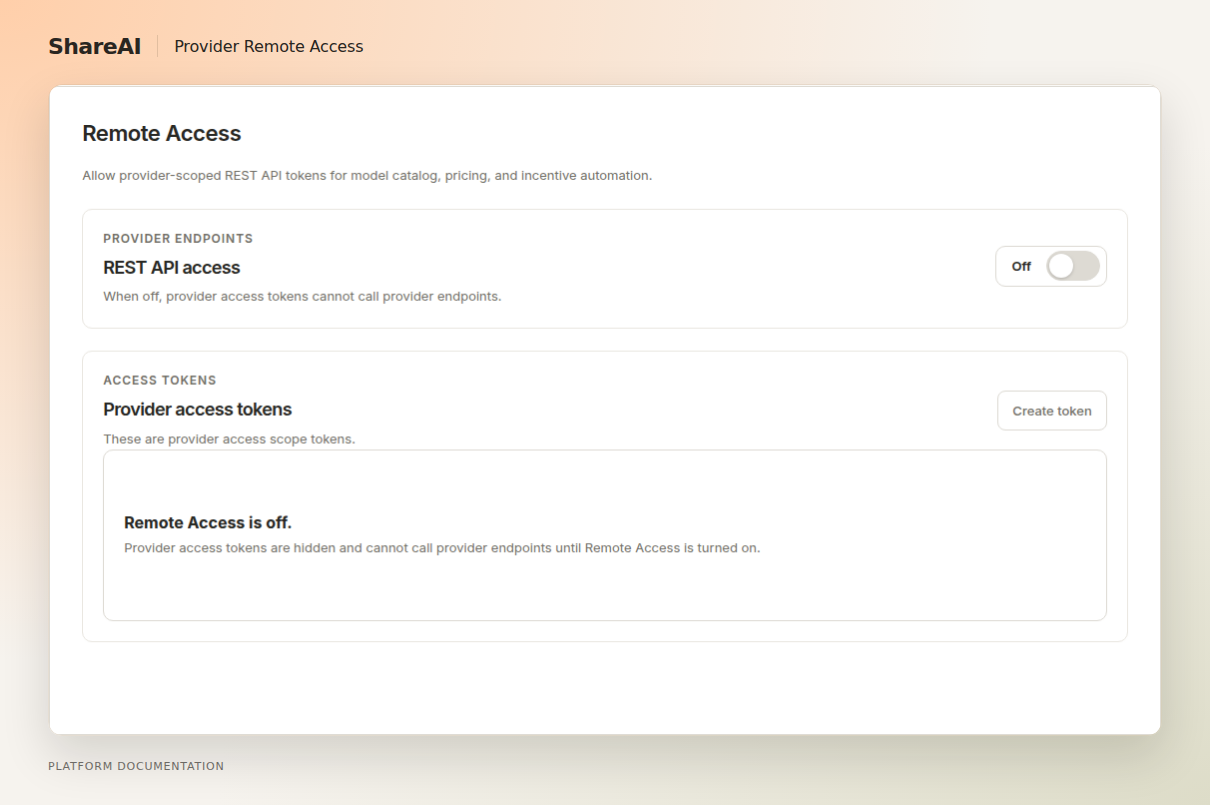
ShareAI プロバイダーのアクセス トークンを作成および取り消し、モデルや価格変更を自動化する前にアカウントレベルのAPIアクセスをテストします。
このページについて
プロバイダーのカタログを読み取ったり、許可された価格を管理したりする統合には、Provider Remote Accessを使用します。書き込みを有効にする前に、認証情報を確認するために読み取りから始めてください。
- 所有するプロバイダーのワークスペースを選択します。
- プロバイダー設定を開き、リモートアクセスを有効にします。
- 統合用に名前付きアクセス トークンを作成し、そのプロバイダーUUIDを記録します。
- 秘密情報を安全に保存してください。コマンド履歴や共有ドキュメントに残さないでください。
- 呼び出し
GET /api/v1/providerHTTP Basicを使用して返されたプロバイダーを確認します。
権限を確認する#
プロバイダートークンには、次のような名前付きスコープが含まれます provider_models:read と provider_models:write。スコープチェックはエンドポイントとメソッドに関連付けられています。APIは、認証されたプロバイダーが対象リソースを所有または管理できることを引き続き確認します。
統合を退役させる#
専用トークンが不要になった場合は取り消してください。漏洩の疑いがある場合は、速やかに取り消し、統合内で影響を受けた秘密情報を置き換えてください。完全なトークンをサポートに共有する代わりに、利用可能な最終使用情報を確認してください。
デバイスコマンドにはデバイス認証情報が必要です#
Provider Remote Accessはデバイス自動化の前提条件ですが、プロバイダートークンはデバイス制御トークンではありません。そのセットアップについては、 タブを開きます。そのデバイスのリモートコントロールを有効にします。 を開いてください。
参考文献#
最終更新日 2026年9月15日