

Configurează Accesul Remote al Providerului
Creează și revocă token-uri de acces pentru furnizor ShareAI și testează accesul API la nivel de cont înainte de a automatiza modificările de model sau prețuri.
Pe această pagină
Folosește Accesul de la Distanță al Furnizorului pentru o integrare care citește catalogul furnizorului tău sau gestionează prețurile permise. Începe cu o citire pentru a verifica acreditivul înainte de a activa scrierile în integrarea ta.
- Selectează spațiul de lucru al furnizorului deținut.
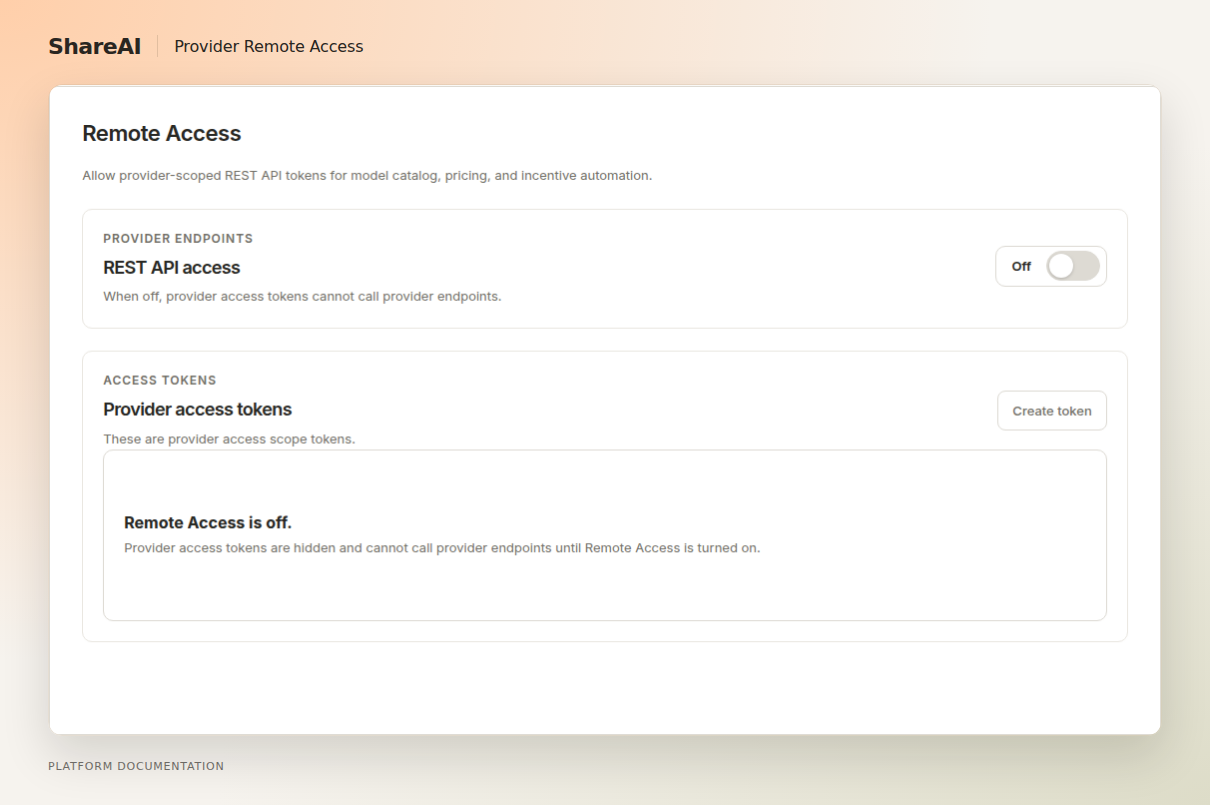
- Deschide Setările Furnizorului și activează Accesul de la Distanță.
- Creează un token de acces denumit pentru integrare și înregistrează UUID-ul furnizorului.
- Salvează secretul în siguranță; nu îl lăsa în istoricul comenzilor sau într-un document partajat.
- Apelează
GET /api/v1/providerfolosind HTTP Basic și verifică furnizorul returnat.
Cunoaște permisiunile#
Token-urile furnizorului au scopuri denumite precum provider_models:read și provider_models:write. O verificare a scopului este legată de endpoint și metodă. API-ul verifică în continuare că furnizorul autentificat deține sau poate gestiona resursa țintă.
Retrage o integrare#
Revocă token-ul dedicat când nu mai este necesar. Dacă suspectezi o expunere, revocă prompt și înlocuiește secretul afectat în integrare. Revizuiește informațiile disponibile despre ultima utilizare în loc să partajezi token-ul complet cu suportul tehnic.
Comenzile dispozitivului necesită acreditivele dispozitivului#
Accesul de la Distanță al Furnizorului este o condiție prealabilă pentru automatizarea dispozitivelor, dar token-urile furnizorului nu sunt token-uri de control al dispozitivelor. Deschide Controlul de la Distanță pentru acea configurare.
Referință#
Ultima actualizare: 15 septembrie 2026