

Restricționează o cheie API la modele și furnizori
Configurează cheia API ShareAI, accesul la modele și provideri, înțelege restricțiile combinate și distinge permisiunile de prioritatea rutării dispozitivelor.
Pe această pagină
Restricțiile de acces limitează ce poate folosi o cheie. Sunt utile atunci când o integrare ar trebui să acceseze doar un set specific de modele, provideri sau ambele.
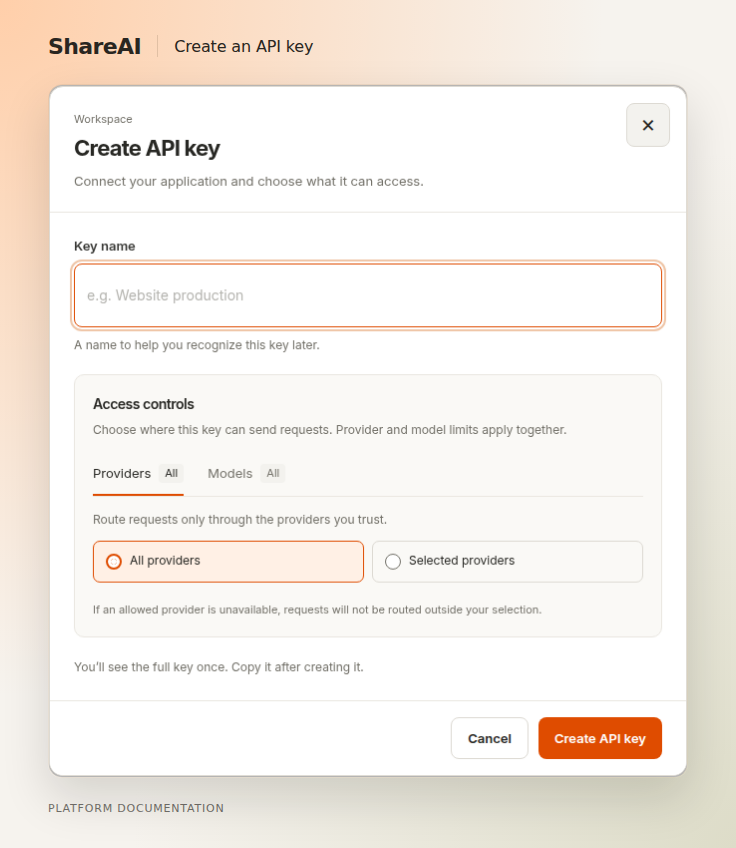
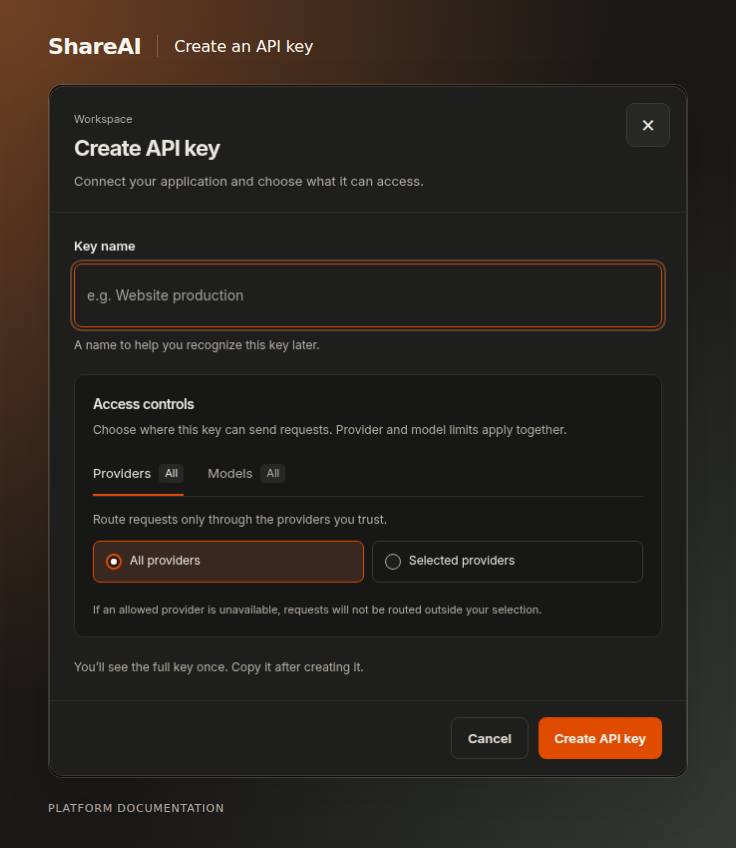
Configurează accesul#
- Deschide cheile API în spațiul de lucru deținut.
- Deschide configurația de acces a cheii.
- Selectează modelele și/sau providerii permiși expuși de configurație.
- Revizuiește și salvează selecția.
- Testează o cerere permisă și gestionează erorile de acces refuzat în aplicația ta.
| Configurație | Semnificație |
|---|---|
| Restricție doar pentru model | Cererea trebuie să vizeze un model permis. |
| Restricție doar pentru provider | Execuția trebuie să folosească un provider permis. |
| Ambele restricții | Atât modelul, cât și providerul trebuie să fie permise. |
| Fără restricție explicită | Cheia nu este restrânsă de acea limitare; permisiunile contului și disponibilitatea încă se aplică. |
Restricțiile se aplică și pentru fallback#
O rută alternativă trebuie să rămână în limitele accesului permis al cheii. Un fallback nu poate transforma un provider sau model nepermis într-unul permis.
Prioritatea este separată#
Prioritate față de dispozitivul meu influențează care dispozitiv eligibil este încercat mai întâi. Nu elimină restricțiile pentru modele/provideri și nu creează disponibilitate pentru modele.
Dacă o cerere așteptată este refuzată#
Compară identificatorul exact al modelului, restricțiile furnizorului, spațiul de lucru și acreditivul utilizat. Verifică dacă integrarea a încărcat efectiv configurația actualizată a cheii înainte de a extinde permisiunile.
Ultima actualizare: 15 septembrie 2026