

Restreignez une clé API à des modèles et des fournisseurs
Configurez le modèle de clé API ShareAI et l'accès au Provider, comprenez les restrictions combinées et distinguez les permissions de la priorité de routage des appareils.
Sur cette page
Les restrictions d'accès limitent ce qu'une clé peut utiliser. Elles sont utiles lorsqu'une intégration doit accéder uniquement à un ensemble spécifique de modèles, de Providers, ou les deux.
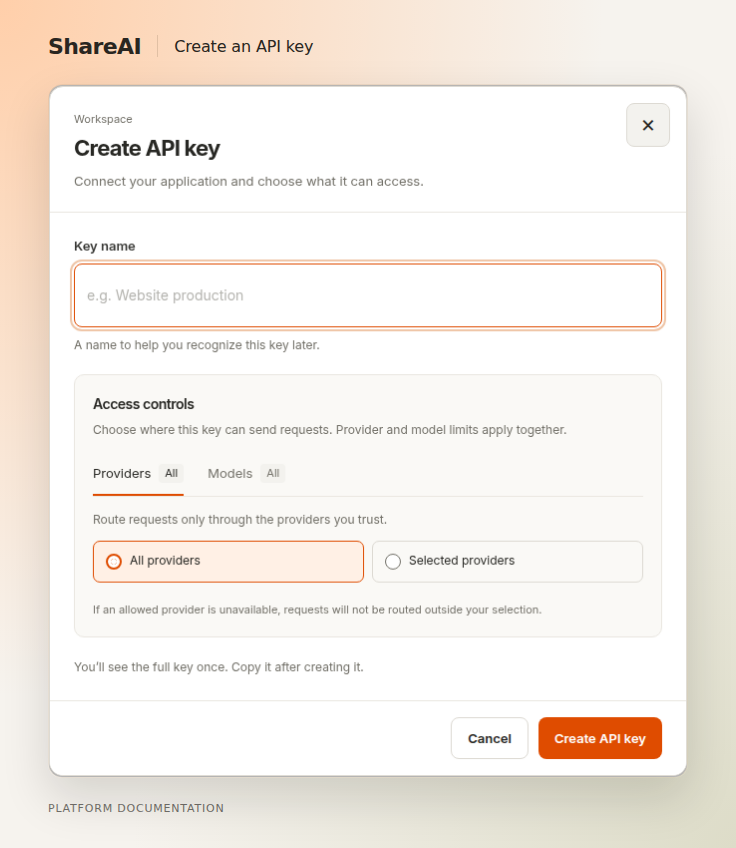
Configurer l'accès#
- Ouvrez les clés API dans l'espace de travail propriétaire.
- Ouvrez la configuration d'accès de la clé.
- Sélectionnez les modèles et/ou Providers autorisés exposés par la configuration.
- Vérifiez et enregistrez la sélection.
- Testez une requête autorisée et gérez les erreurs d'accès refusé dans votre application.
| Configuration | Signification |
|---|---|
| Restriction de modèle uniquement | La requête doit cibler un modèle autorisé. |
| Restriction de Provider uniquement | L'exécution doit utiliser un Provider autorisé. |
| Les deux restrictions | Le modèle et le Provider doivent être autorisés. |
| Aucune restriction explicite | La clé n'est pas limitée par cette restriction ; les permissions du compte et la disponibilité s'appliquent toujours. |
Les restrictions s'appliquent également aux solutions de secours#
Une route alternative doit rester dans l'accès autorisé par la clé. Une solution de secours ne peut pas transformer un Provider ou un modèle non autorisé en un élément autorisé.
La priorité est distincte#
Priorité sur mon appareil influence quel appareil éligible est essayé en premier. Cela ne supprime pas les restrictions de modèle/Provider ni ne crée de disponibilité de modèle.
Si une requête attendue est refusée#
Comparez l'identifiant exact du modèle, la restriction du fournisseur, l'espace de travail et les informations d'identification utilisés. Vérifiez que l'intégration a bien chargé la configuration de clé mise à jour avant d'élargir les autorisations.
Dernière mise à jour le 15 septembre 2026