

Limitahan ang isang API key sa mga modelo at provider
I-configure ang ShareAI API key model at provider access, unawain ang pinagsamang mga limitasyon at tukuyin ang pagkakaiba ng pahintulot mula sa prayoridad ng device-routing.
Sa pahinang ito
Ang mga limitasyon sa access ay nagtatakda kung ano ang maaaring gamitin ng isang key. Kapaki-pakinabang ang mga ito kapag ang isang integrasyon ay dapat umabot lamang sa isang tiyak na hanay ng mga modelo, provider, o pareho.
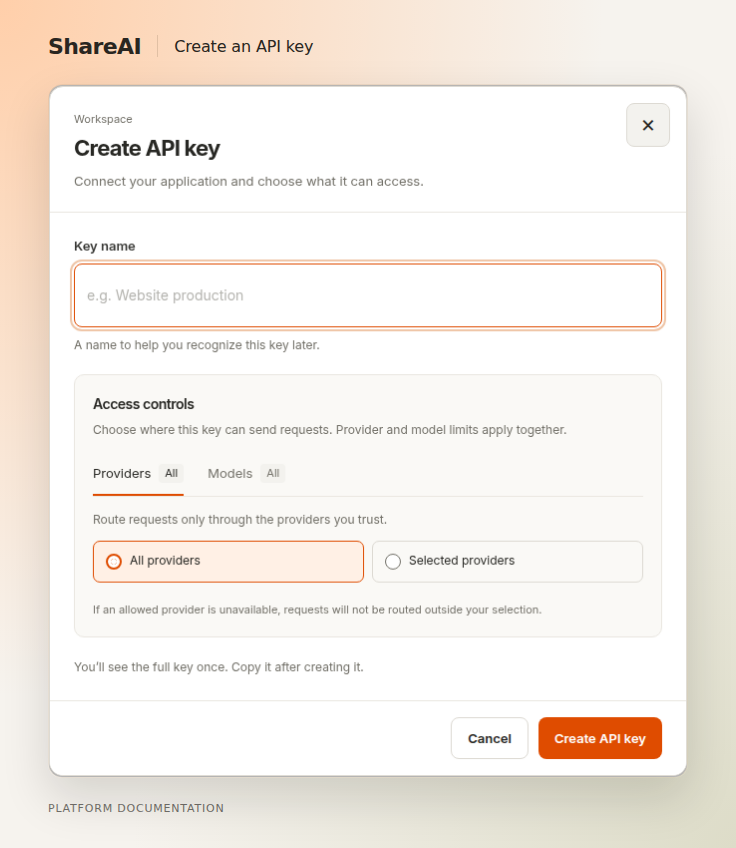
I-configure ang access#
- Buksan ang mga API key sa workspace na nagmamay-ari.
- Buksan ang configuration ng access ng key.
- Piliin ang mga pinapayagang modelo at/o provider na nakalantad sa configuration.
- Suriin at i-save ang napili.
- Subukan ang isang pinapayagang request at harapin ang mga error na access-denied sa iyong application.
| Configuration | Kahulugan |
|---|---|
| Restriksyon sa modelo lamang | Ang request ay dapat tumarget sa isang pinapayagang modelo. |
| Restriksyon sa provider lamang | Ang execution ay dapat gumamit ng isang pinapayagang provider. |
| Parehong restriksyon | Parehong modelo at provider ay dapat pinapayagan. |
| Walang tiyak na restriksyon | Ang key ay hindi pinipigilan ng restriksyon na iyon; ang mga permiso ng account at availability ay nananatiling naaangkop. |
Ang mga limitasyon ay nalalapat din sa fallback#
Ang alternatibong ruta ay dapat manatili sa loob ng pinapayagang access ng key. Ang fallback ay hindi maaaring gawing pinapayagan ang isang hindi pinapayagang provider o modelo.
Ang priyoridad ay hiwalay#
Prayoridad sa aking Device nakakaapekto kung aling kwalipikadong device ang unang susubukan. Hindi nito inaalis ang mga restriksyon sa modelo/provider o lumilikha ng availability ng modelo.
Kung ang isang inaasahang kahilingan ay tinanggihan#
Ihambing ang eksaktong identifier ng modelo, restriksyon sa provider, workspace at credential na ginagamit. Suriin na ang integration ay talagang na-load ang na-update na configuration ng key bago palawakin ang mga permiso.
Huling na-update noong Setyembre 15, 2026