

アカウントをカスタムアプリケーションに接続する
ShareAIアプリケーションのサインイン、要求された権限、推論同意、およびOAuthアプリケーションアクセスがクライアントワークコミットメントとどのように異なるかを理解する。
このページについて
アプリケーションは、ShareAIでサインインし、選択したアカウントに対する推論をオプションで認可するよう求めることができます。アプリケーションのアイデンティティと要求された権限を確認してから続行してください。
認可を確認する#
- 使用する予定のアプリケーションから開始してください。
- ShareAI認可ページで、アプリケーションのアイデンティティとポリシーリンクを確認してください。
- サインインし、認可する予定の個人または組織アカウントを選択してください。
- 要求されたアイデンティティ権限と使用プランまたは追加料金を確認してください。
- 付与する予定のアクセスのみを承認するか、キャンセルしてアプリケーションに戻ってください。
アイデンティティと支出は異なります#
アイデンティティ専用アクセスでは、アプリケーションが許可されたサインインクレームを受け取ることができます。それ自体では有料推論を認可しません。 surcharge スコープは、受け入れられた使用契約の下でアプリケーション推論に使用されます。; openid, profile と email 許可された場合のアイデンティティクレームに関するものです。
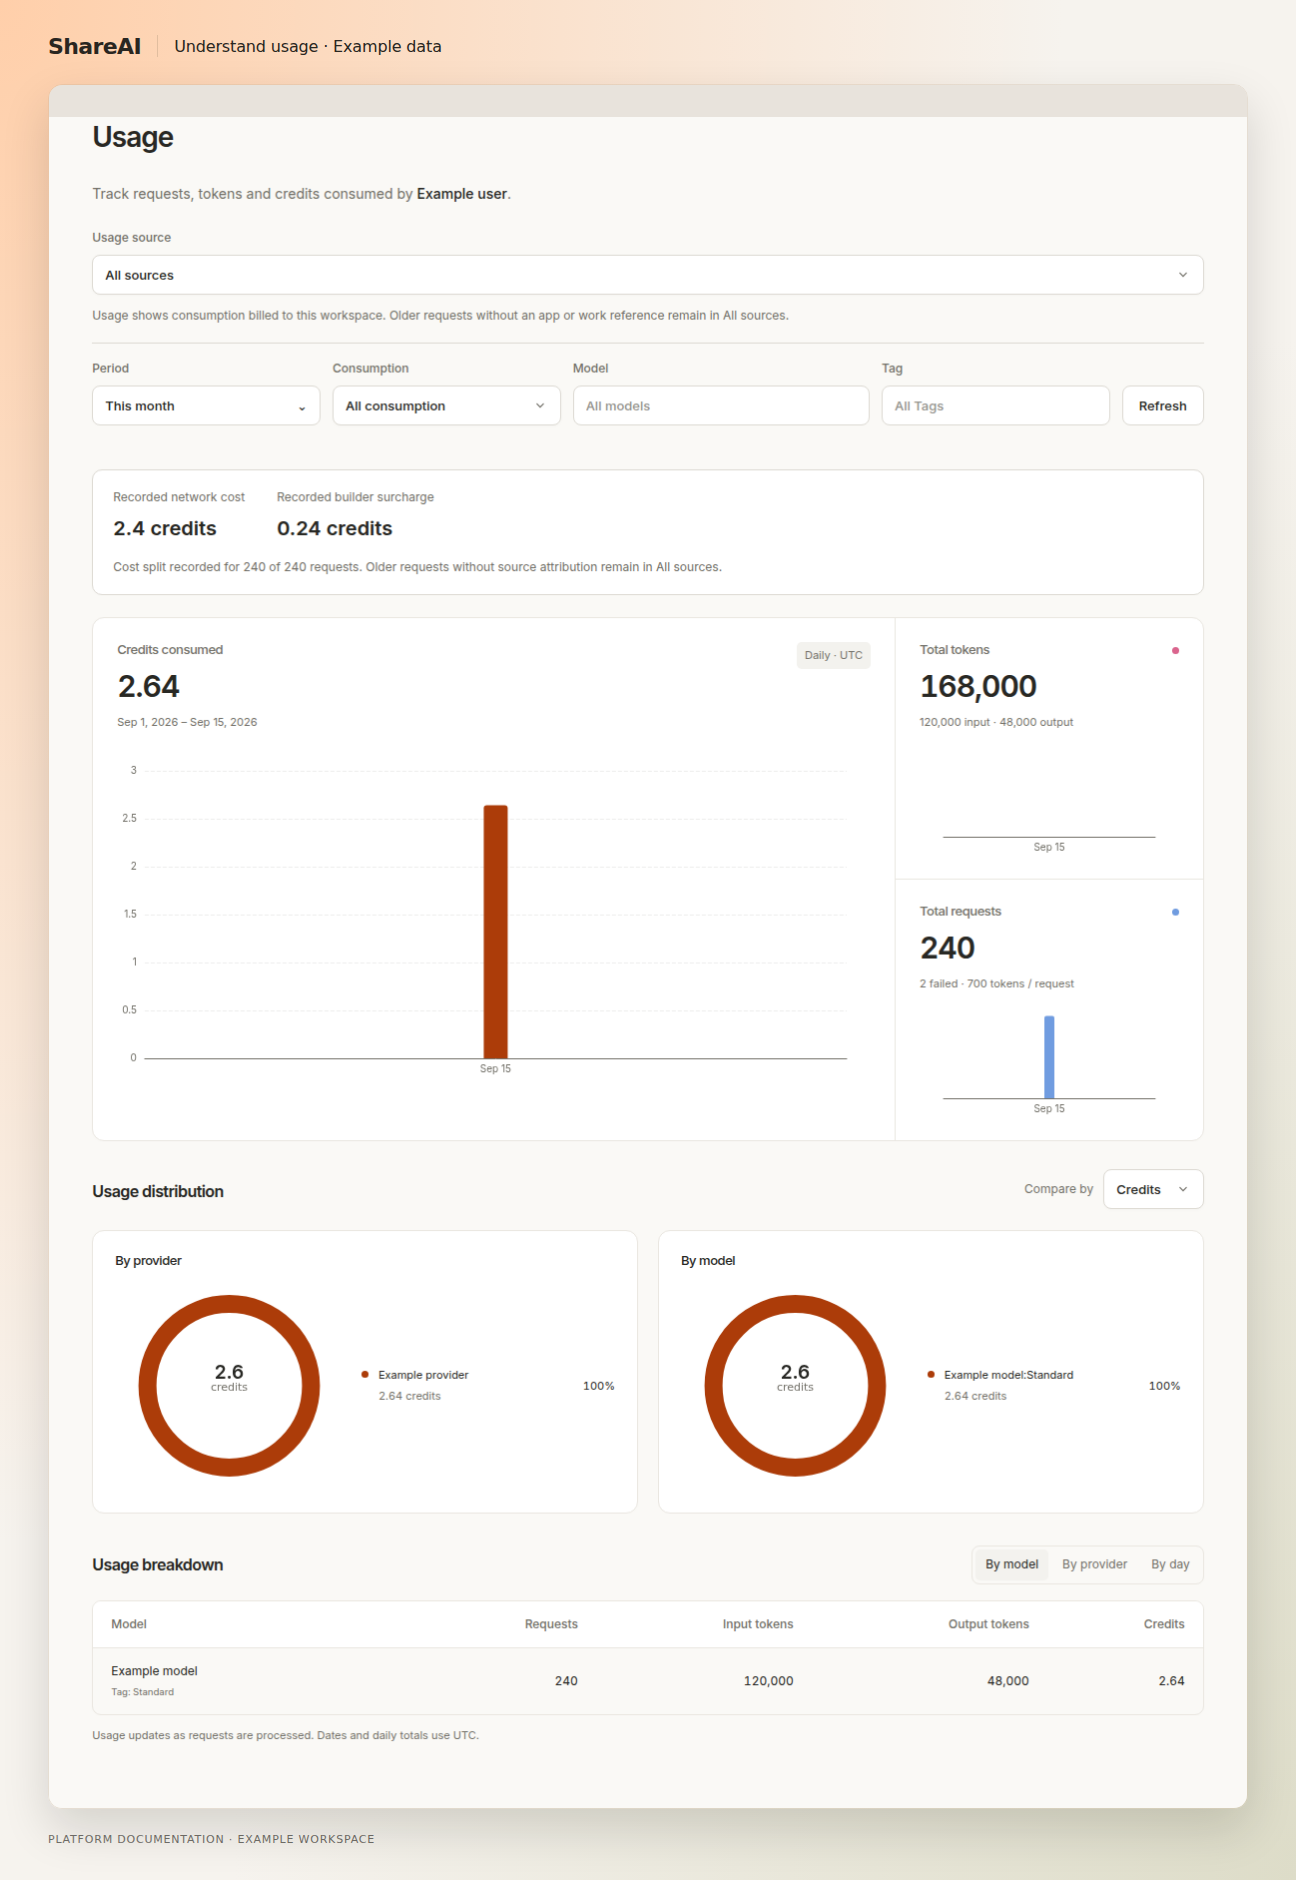
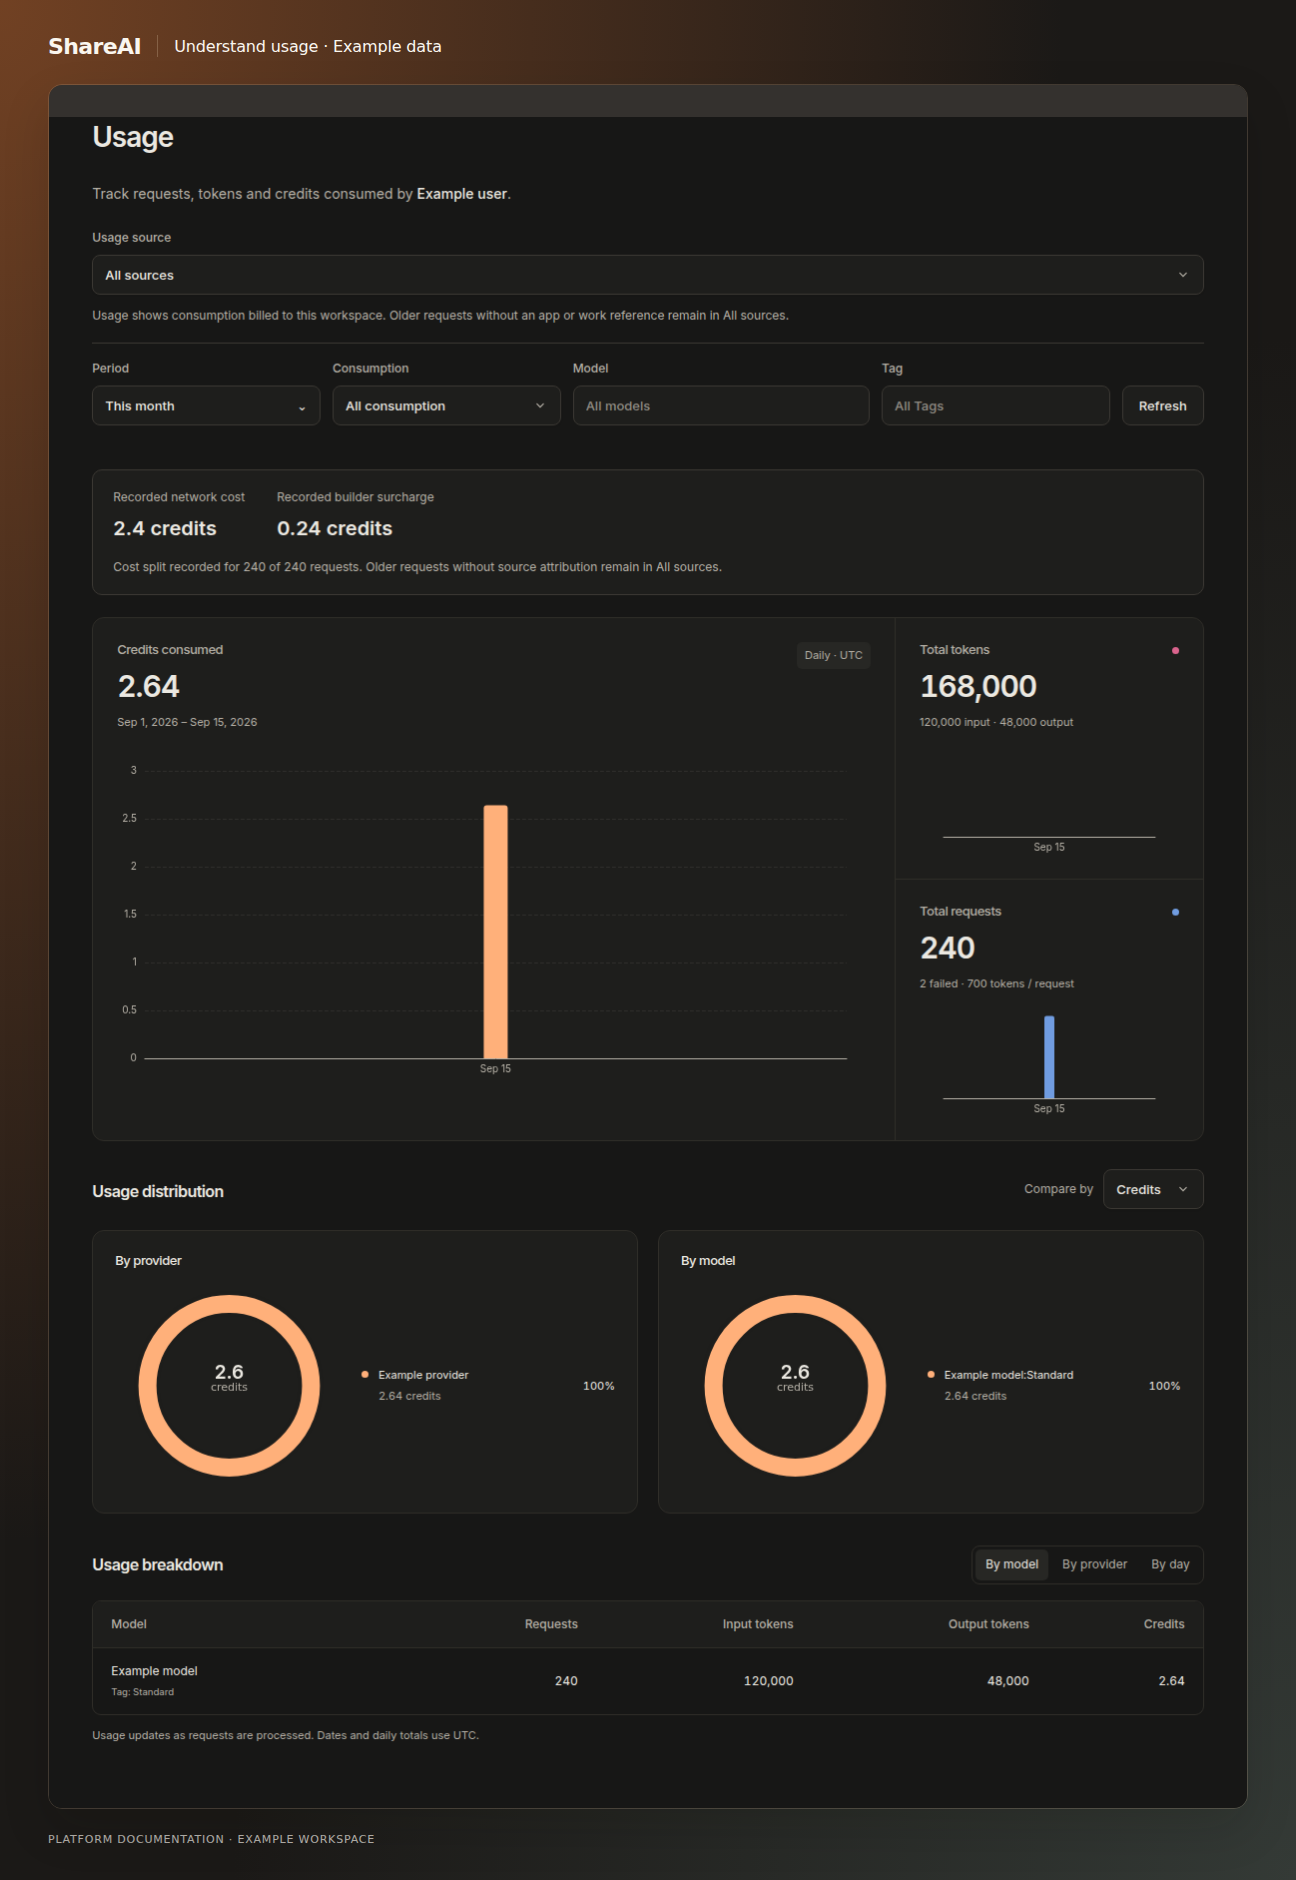
支払い内容#
承認された推論は、選択されたアカウントを受け入れられたプランの下で使用します。 使用状況のアプリケーションを確認してください。 アクティブなConsoleワークスペースを切り替えても、既に受け入れられた認可が転送されるとは限りません。
OAuthアプリケーションとクライアントワーク#
請求 → サブスクリプション & コミットメントでは現在、Builderのクライアント作業契約を表示しています。OAuthアプリケーションの認可は別のフローであり、同じ種類の記録として扱うべきではありません。その接続を終了する際は、アプリケーションの切断/アカウント管理機能やサポートを利用してください。
変更と開発者の詳細#
より高いアプリケーション料金には、サポートされている管理フローの下で新しい顧客承認が必要です。開発者は Authガイド と 承認済みの請求契約 に従ってライフサイクルを正しく実装する必要があります。
最終更新日 2026年9月15日