

APIキーを作成および管理する
現在のShareAI APIキーインターフェースを使用して名前付き認証情報を作成し、その秘密を安全に保管し、各統合に付与されるアクセスを管理します。
このページについて
推論APIキーは、その所有ワークスペースのリクエストを認可します。各統合に認識可能なキーを付与することで、無関係なプロジェクト間で1つの秘密を共有することなくアクセスを管理できます。
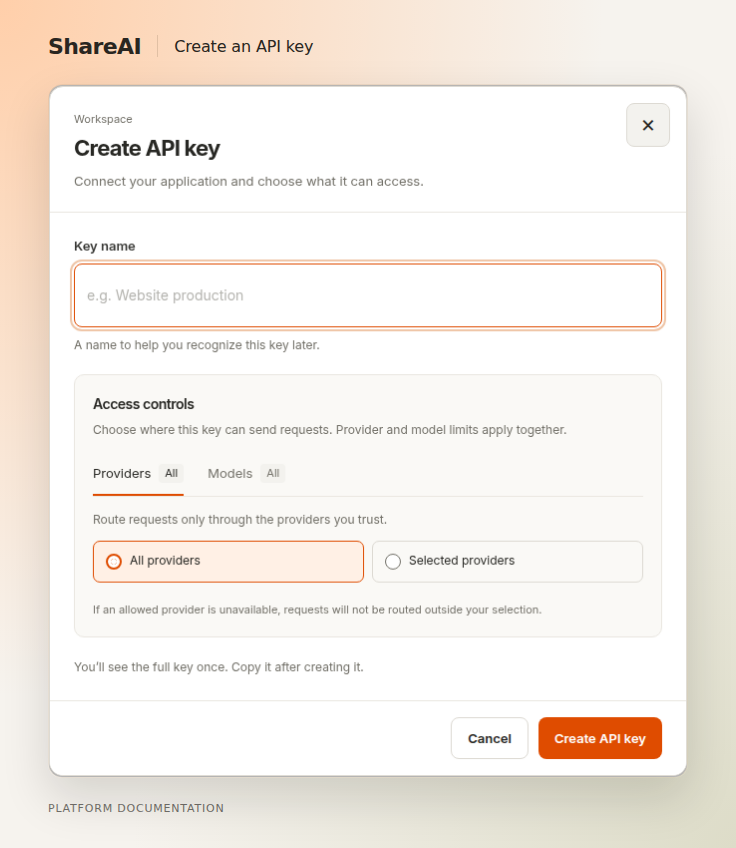
キーを作成#
- 開く APIキー リクエストを所有するべきワークスペースで。
- 選択する 新しいキーを作成 を開くために APIキーを作成する ダイアログ。
- 有用な名前を入力し、利用可能なアクセスおよび設定フィールドを確認してください。
- キーを作成し、その秘密をバックエンド環境またはシークレットマネージャーに保管してください。
- 小規模な認可済みリクエストを送信し、その結果と記録された使用状況を確認してください。
既存のキーを管理#
キーのアクションを使用して、その設定を確認または変更します。キーを無効化または削除する前に名前とワークスペースを確認し、アクセスが変更された場合は依存する統合内の認証情報を置き換えてください。
適切な認証情報タイプを使用#
コンソール推論キーは、Provider Remote Accessトークン、デバイストークン、またはアプリケーションOAuthアクセストークンとは異なります。 APIマップ は、各認証情報を受け入れるインターフェースを説明します。
アクセスを慎重に設定#
モデルとプロバイダーを制限 統合にアクセスを付与する前に。Providerアカウントもまた相談可能です。 デバイス優先.
初回統合#
最初のAPIリクエストを作成する コピー可能な例には、完全なAPI URLが含まれています。
最終更新日 2026年9月15日