

애플리케이션 SSO 구성
ShareAI 빌더 애플리케이션의 기밀 SSO 클라이언트, 콜백 URL, 동의 브랜딩 및 테스트 액세스를 설정하세요.
이 페이지에서
SSO는 고객이 선택한 ShareAI 계정을 애플리케이션에 연결합니다. 고객이 올바른 애플리케이션 정체성과 정책 링크를 볼 수 있도록 권한 부여 흐름을 통합하기 전에 클라이언트를 구성하세요.
- 빌더를 열고 애플리케이션을 선택하세요.
- SSO 설정을 열고 이 통합을 위한 클라이언트를 생성하세요.
- 명확한 애플리케이션 제목과 로고를 설정하세요.
- 정확한 HTTPS 콜백 URL을 등록하고 이용 약관, 개인정보 보호 및 데이터 삭제 링크 또는 운영하는 콜백 목적지를 추가하세요.
- 백엔드에 클라이언트 비밀을 저장하고 통합에 클라이언트 ID를 구성하세요.
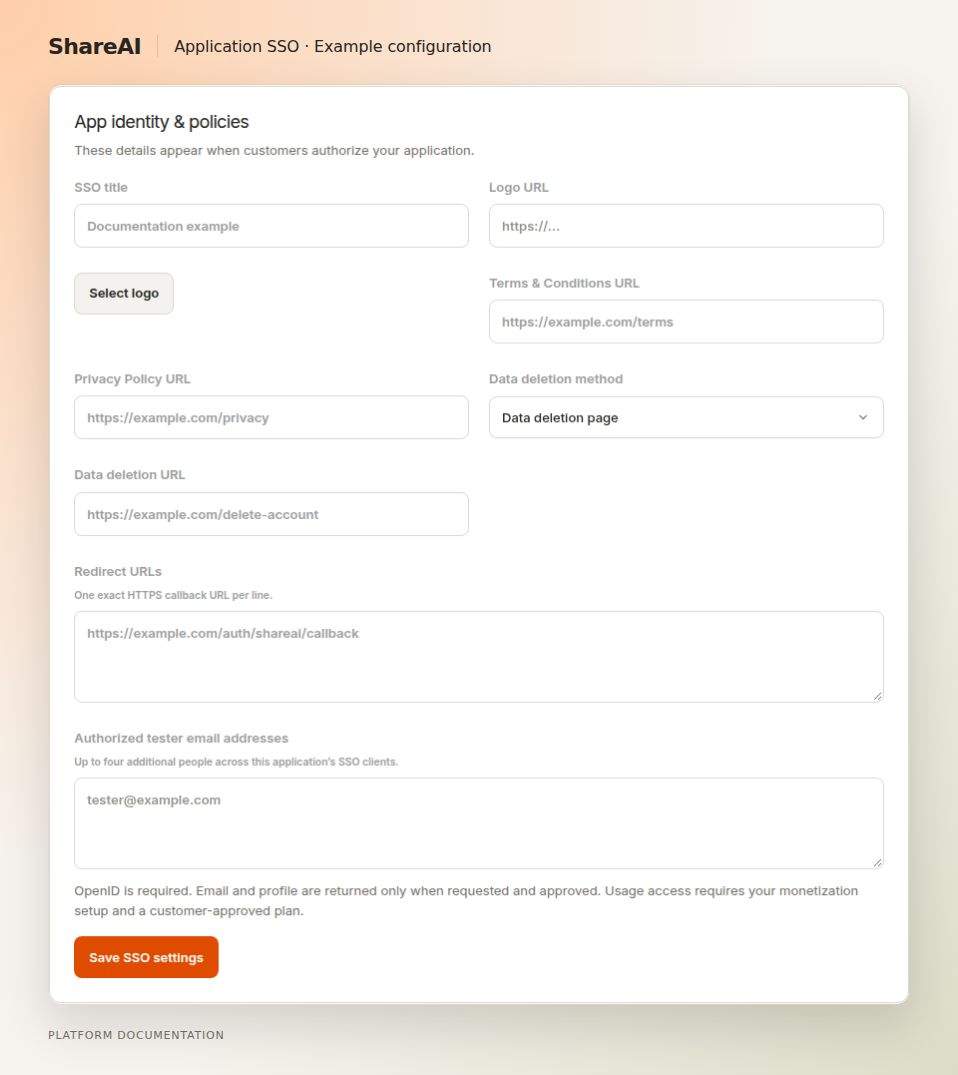
하나의 통합, 명확한 클라이언트 정체성#
애플리케이션은 Console 워크플로우가 지원하는 경우 독립적인 SSO 클라이언트를 그룹화할 수 있습니다. 자격 증명과 클라이언트 범위 계정 주체는 독립적으로 유지됩니다. 한 클라이언트의 주체 매핑을 다른 통합과 공유하지 마세요.
범위 선택#
로그인 요청 시 openid 필요한 프로필/이메일 클레임만 요청하세요. 고객이 자금을 지원하는 추론에는 추가적으로 surcharge 적용 가능한 승인된 사용 계획이 필요합니다.
테스트 액세스#
애플리케이션이 게시되지 않은 동안 구성된 테스트 사용자를 사용하세요. Console에 표시된 현재 그룹 제한을 따르세요. 테스트 권한 부여와 요청은 실제 작업입니다. 테스트 라벨은 무료 사용을 보장하지 않습니다.
서버에 구현하기#
PKCE를 사용하는 권한 코드 리디렉션, 콜백 확인 및 토큰 교환을 포함합니다. 범위 고객이 승인하는 내용을 설명합니다.
마지막 업데이트 9월 15, 2026