

配置应用程序单点登录 (SSO)
设置 ShareAI Builder 应用程序的机密 SSO 客户端、回调 URL、同意品牌和测试访问权限。
本页面内容
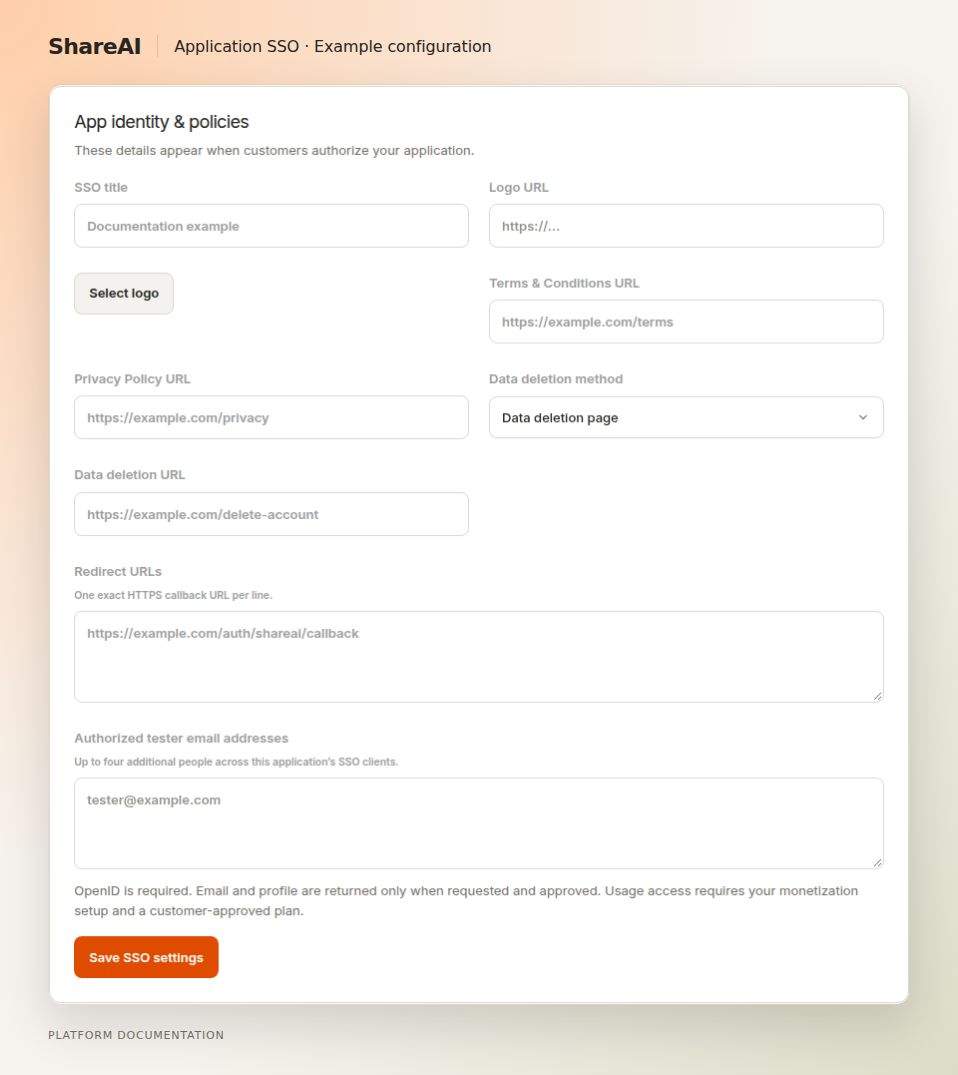
SSO 将客户选择的 ShareAI 账户连接到您的应用程序。在集成授权流程之前配置客户端,以便客户看到正确的应用程序身份和政策链接。
- 打开 Builder 并选择您的应用程序。
- 打开SSO配置并为此集成创建客户端。
- 设置明确的应用标题和标志。
- 注册准确的HTTPS回调URL,并添加您运营的条款、隐私和数据删除链接或回调目标。
- 在后端保存客户端密钥,并在您的集成中配置客户端ID。
一个集成,一个明确的客户身份#
应用可以在控制台工作流支持的情况下,将独立的SSO客户端分组。凭证和客户端范围的账户主体保持独立。不要将一个客户端的主体映射与另一个集成共享。
选择范围#
对于登录,请求 openid 仅限您需要的个人资料/电子邮件声明。客户资助的推理还需要 surcharge 以及适用的已接受使用计划。
测试访问权限#
在应用未发布时使用配置的测试人员。遵循控制台中显示的当前组限制。测试授权和请求是真实操作;测试标签并不保证免费使用。
在您的服务器上实施#
带有PKCE的授权代码 包括重定向、回调检查和令牌交换。 范围 解释客户批准的内容。
最近更新于 9 月 15, 2026