

限制API密钥到模型和提供者
配置 ShareAI API 密钥模型和提供者访问权限,了解组合限制并区分权限与设备路由优先级。
本页面内容
访问限制会限制密钥可以使用的内容。当集成需要仅访问特定模型、提供者或两者时,它们非常有用。
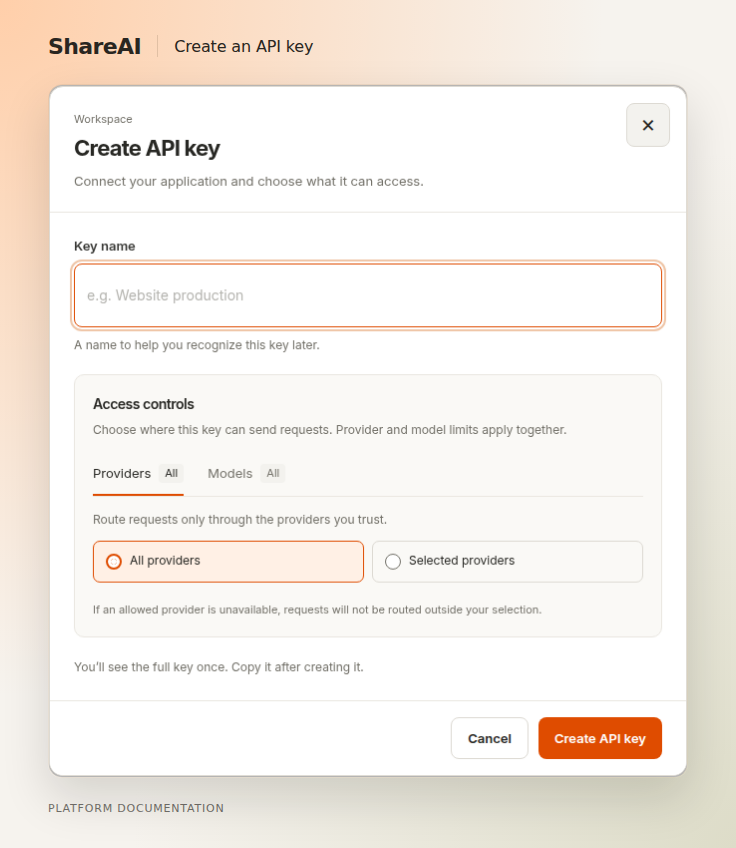
配置访问权限#
- 在所属工作区中打开 API 密钥。
- 打开密钥的访问配置。
- 选择配置中允许的模型和/或提供者。
- 检查并保存选择。
- 测试允许的请求,并在您的应用程序中处理访问被拒绝的错误。
| 配置 | 含义 |
|---|---|
| 仅限模型限制 | 请求必须针对允许的模型。 |
| 仅限提供者限制 | 执行必须使用允许的提供者。 |
| 双重限制 | 模型和提供者都必须被允许。 |
| 无明确限制 | 密钥未因该限制而缩小范围;账户权限和可用性仍然适用。 |
限制也适用于回退#
替代路由必须保持在密钥允许的访问范围内。回退不能将不允许的提供者或模型变为允许的。
优先级是独立的#
优先于我的设备 影响尝试的合格设备优先级。它不会移除模型/提供者限制或创建模型可用性。
如果预期请求被拒绝#
比较正在使用的模型标识符、提供方限制、工作空间和凭证。检查集成是否实际加载了更新的密钥配置,然后再扩大权限范围。
最近更新于 9 月 15, 2026