

Configurează SSO-ul aplicației
Configurează clientul SSO confidențial al aplicației ShareAI Builder, URL-urile de callback, branding-ul pentru consimțământ și accesul pentru testare.
Pe această pagină
SSO conectează contul ShareAI selectat de un client la aplicația ta. Configurează clientul înainte de a integra fluxul de autorizare astfel încât clientul să vadă identitatea corectă a aplicației și linkurile politicilor.
- Deschide Builder și selectează aplicația ta.
- Deschide configurația SSO și creează clientul pentru această integrare.
- Setează un titlu clar pentru aplicație și un logo.
- Înregistrează URL-urile exacte de callback HTTPS și adaugă linkuri pentru Termeni, Confidențialitate și ștergerea datelor sau o destinație de callback pe care o operezi.
- Salvează secretul clientului în backend și configurează ID-ul clientului în integrarea ta.
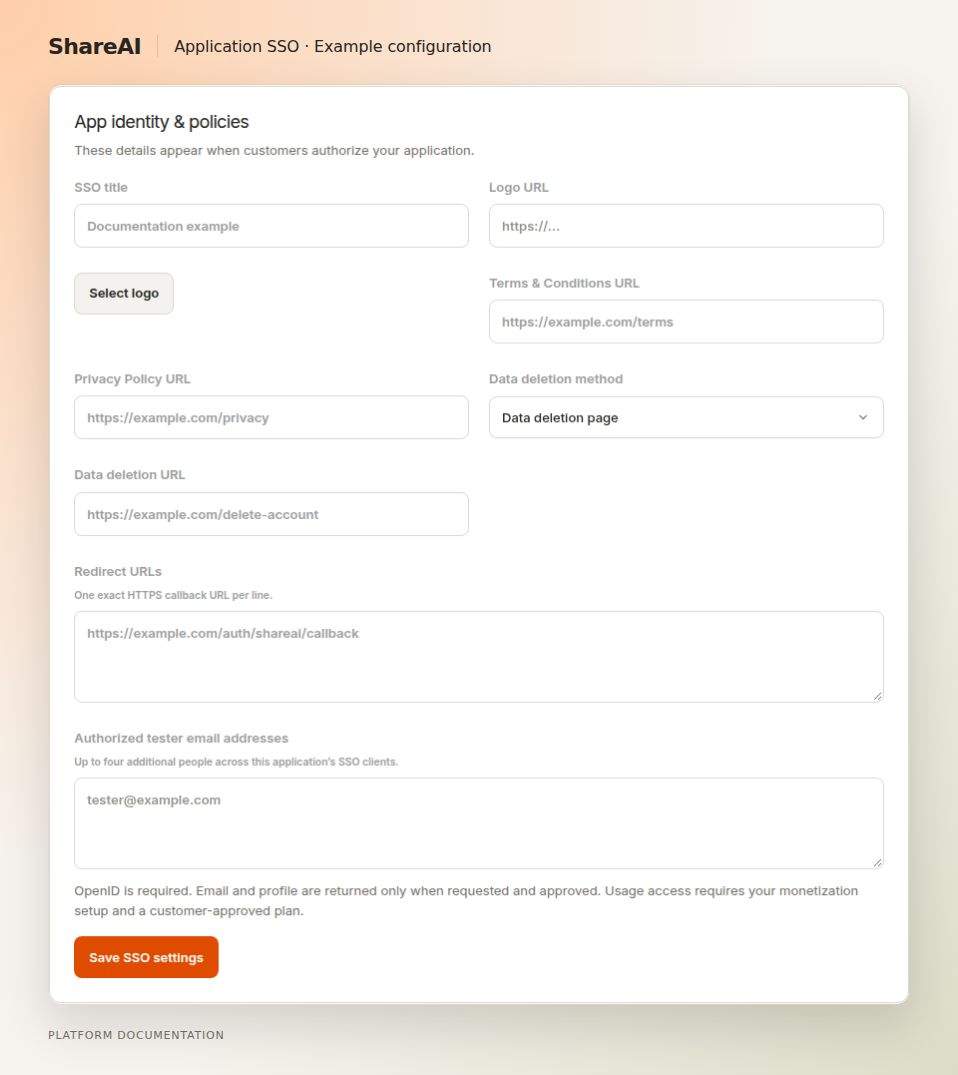
O integrare, o identitate clară a clientului#
O aplicație poate grupa clienți SSO independenți acolo unde fluxul de lucru din Console o permite. Acreditivele și subiectele conturilor limitate la client rămân independente. Nu partaja o mapare a subiectului de la un client cu o altă integrare.
Alege domeniul de aplicare#
Pentru autentificare, solicită openid doar revendicările de profil/email de care ai nevoie. Inferența finanțată de client necesită suplimentar surcharge și planul de utilizare acceptat aplicabil.
Acces pentru testare#
Folosește testerii configurați ai aplicației cât timp aceasta este nepublicată. Urmează limitele actuale ale grupului afișate în Console. Autorizările și solicitările de testare sunt operațiuni reale; o etichetă de testare nu garantează utilizarea gratuită.
Implementează pe serverul tău#
Cod de autorizare cu PKCE include redirecționarea, verificările de callback și schimbul de token. Domenii explică ce aprobă clienții.
Ultima actualizare: 15 septembrie 2026