

Bir API anahtarını modellere ve sağlayıcılara sınırlayın
ShareAI API anahtar modeli ve sağlayıcı erişimini yapılandırın, birleştirilmiş kısıtlamaları anlayın ve izin ile cihaz yönlendirme önceliğini ayırt edin.
Bu sayfada
Erişim kısıtlamaları, bir anahtarın ne kullanabileceğini sınırlar. Bir entegrasyonun yalnızca belirli bir model veya sağlayıcı setine ulaşması gerektiğinde faydalıdır.
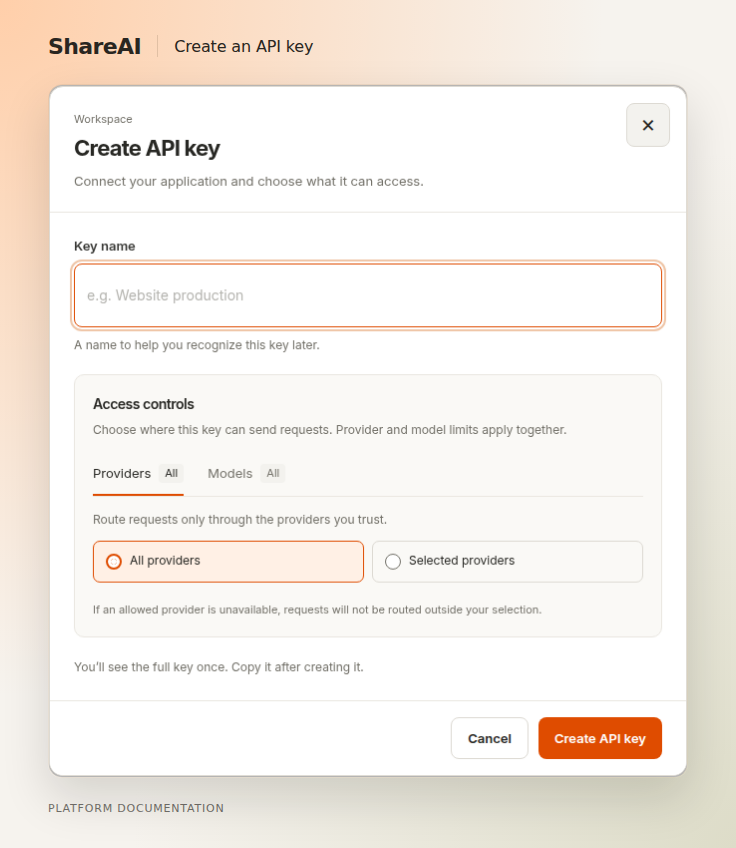
Erişimi yapılandır#
- Sahip olunan çalışma alanında API anahtarlarını açın.
- Anahtarın erişim yapılandırmasını açın.
- Yapılandırma tarafından sunulan izin verilen modelleri ve/veya sağlayıcıları seçin.
- Seçimi gözden geçirin ve kaydedin.
- İzin verilen bir isteği test edin ve uygulamanızda erişim reddedildi hatalarını yönetin.
| Yapılandırma | Anlam |
|---|---|
| Sadece model kısıtlaması | İstek, izin verilen bir modeli hedeflemelidir. |
| Sadece sağlayıcı kısıtlaması | Yürütme, izin verilen bir sağlayıcıyı kullanmalıdır. |
| Her iki kısıtlama | Hem model hem de sağlayıcı izinli olmalıdır. |
| Açık bir kısıtlama yok | Anahtar, bu kısıtlama ile daraltılmamıştır; hesap izinleri ve kullanılabilirlik yine de geçerlidir. |
Yedekleme için de kısıtlamalar geçerlidir#
Alternatif bir yol, anahtarın izin verilen erişimi içinde kalmalıdır. Bir yedekleme, izin verilmeyen bir sağlayıcıyı veya modeli izin verilen bir hale getiremez.
Öncelik ayrıdır#
Cihazım Üzerinde Öncelik Hangi uygun cihazın önce deneneceğini etkiler. Model/sağlayıcı kısıtlamalarını kaldırmaz veya model kullanılabilirliği oluşturmaz.
Beklenen bir istek reddedilirse#
Kullanılan tam model tanımlayıcısını, sağlayıcı kısıtlamasını, çalışma alanını ve kimlik bilgilerini karşılaştırın. İzinleri genişletmeden önce entegrasyonun güncellenmiş anahtar yapılandırmasını gerçekten yüklediğinden emin olun.
Son güncelleme Eylül 15, 2026