

APIキーをモデルとプロバイダーに制限する
ShareAI APIキーのモデルとプロバイダーアクセスを設定し、制限を理解し、デバイスルーティングの優先順位と権限を区別します。
このページについて
アクセス制限はキーが使用できるものを制限します。特定のモデルやプロバイダー、またはその両方にのみ到達する必要がある統合に役立ちます。
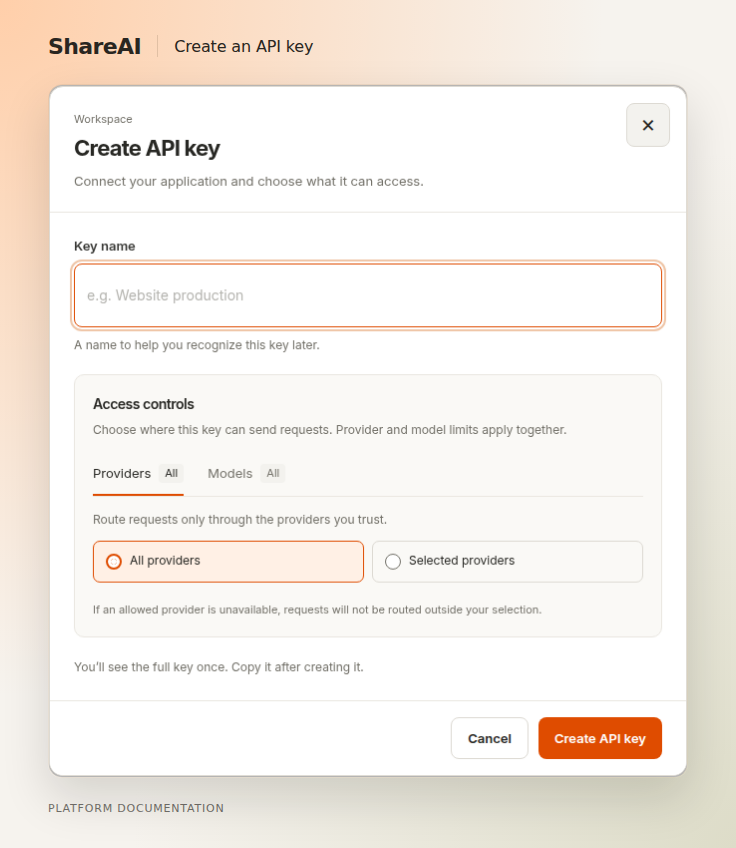
アクセスを設定する#
- 所有するワークスペースでAPIキーを開く。
- キーのアクセス設定を開く。
- 設定で公開されている許可されたモデルおよび/またはプロバイダーを選択する。
- 選択を確認して保存する。
- 許可されたリクエストをテストし、アプリケーションでアクセス拒否エラーを処理する。
| 設定 | 意味 |
|---|---|
| モデル制限のみ | リクエストは許可されたモデルを対象とする必要があります。 |
| プロバイダー制限のみ | 実行は許可されたプロバイダーを使用する必要があります。 |
| 両方の制限 | モデルとプロバイダーの両方が許可されている必要があります。 |
| 明示的な制限なし | キーはその制限によって狭められませんが、アカウントの権限と利用可能性は引き続き適用されます。 |
フォールバックにも制限が適用されます#
代替ルートはキーの許可されたアクセス内に留まる必要があります。フォールバックは許可されていないプロバイダーやモデルを許可されたものに変えることはできません。
優先順位は別です#
デバイス優先 該当するデバイスが最初に試される順序に影響しますが、モデル/プロバイダーの制限を解除したり、モデルの利用可能性を作成したりするものではありません。
予想されるリクエストが拒否された場合#
使用中の正確なモデル識別子、プロバイダー制限、ワークスペース、資格情報を比較してください。権限を拡大する前に、統合が更新されたキー構成を実際に読み込んだことを確認してください。
最終更新日 2026年9月15日